クローズド型AIは果たして親切なのでしょうか?
ChatGPT https://chat.openai.com/
Gemini https://gemini.google.com/
Claude https://claude.ai/
普段、上記の3大AIを使っていました。この件では、つまづくばかりでした。
多分、オープン型AIのDeepSeekを使っていなければ、この記事は書けなかったと思います。
DeepSeek https://chat.deepseek.com/
※ この記事の内容が安全か否かはわかりかねます。試す時は自己責任でお願いします。
はじめに
自宅サーバーの脆弱性を把握したい——そう思い立ったのはいいものの、使えるツール探しで早速つまずきました。
ARTEXは使えなかった
まず目をつけたのはペネトレーションテストツール「ARTEX」。ミラーサイトから入手して、LAN内で試そうとしました。しかし、試すこと自体が問題のようで、結局使えませんでした。ツールの入手元や利用条件をきちんと確認すべきだった、というのが今になっての反省です。
ZAPに切り替え
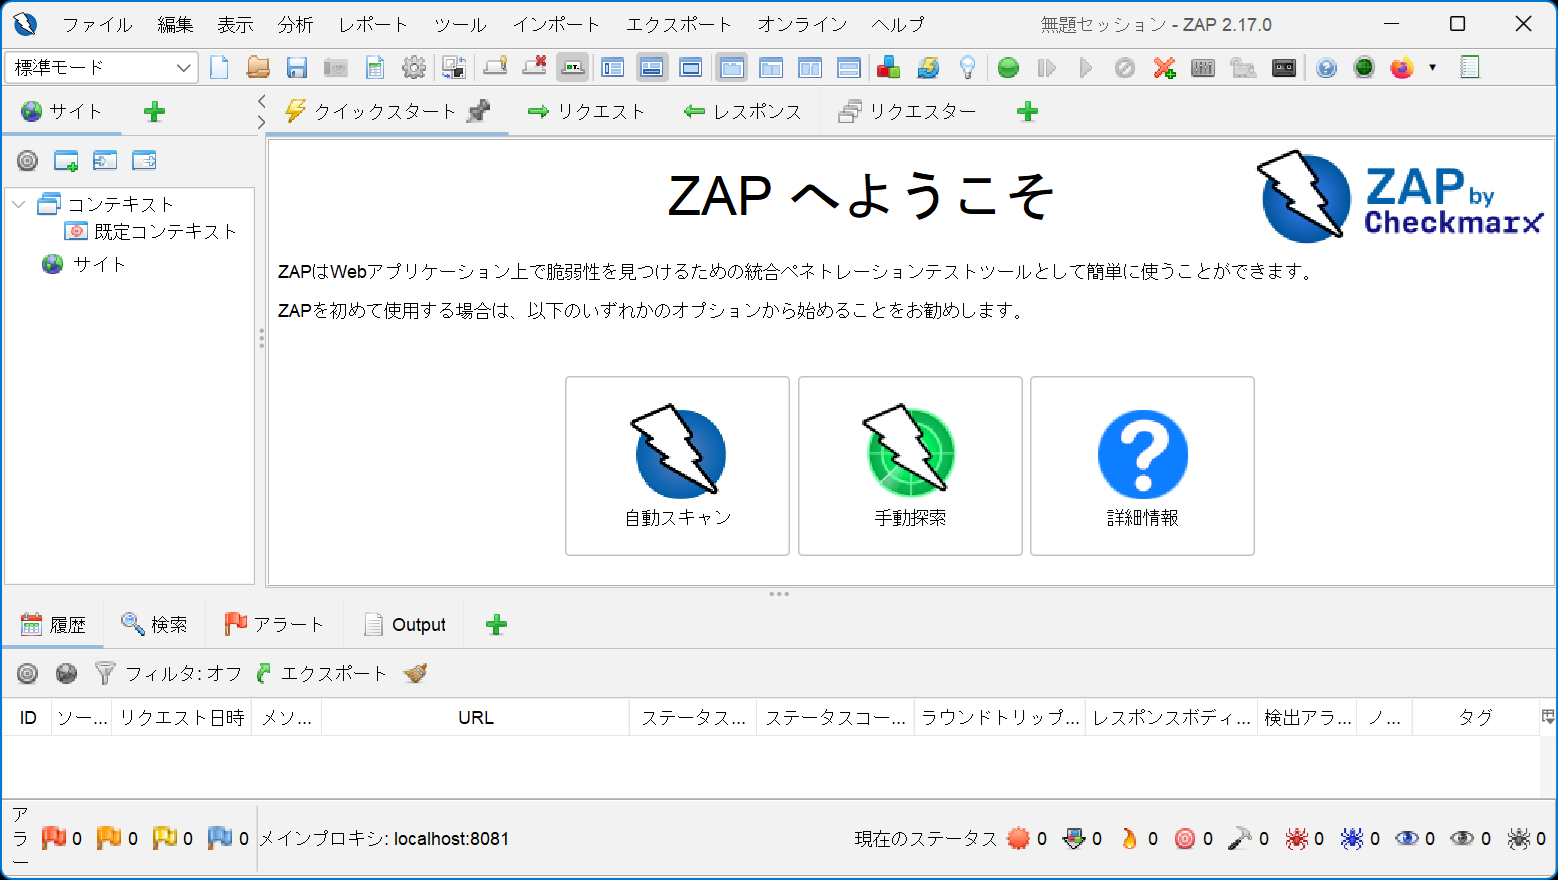
頭を切り替えて他のツールを探し、「ZAP by Checkmarx Version 2.17.0」を入手しました。早速自宅サーバーに対してスキャンしてみると、出るわ出るわ、セキュリティの弱いところが次々と見つかりました。
「FirewallとSELinuxで安心」は大間違いだった
以前、自宅サーバーを公開していた頃、「Firewall と SELinux を使っていれば大丈夫」くらいに思っていました。しかしこれは大まちがいでした。多層防御は大事ですが、それだけで脆弱性がなくなるわけではない、という当たり前のことを身をもって知りました。
警察は何も教えてくれなかった
そういえば、昔サーバーが攻撃された際、HDDを警察で調べてもらったことがあります。結果は「特に異常はない」という話でしたが、警察から具体的なアドバイスは一切もらえませんでした。「教えてもらえるだろう」という私の考えは甘かったわけです。
当時は今のようにAIもなかったと思いますが、今ならもう少し自分で調べられたのかもしれません。
まとめ
-
ツールは入手元と利用条件を確認してから使う
-
FirewallやSELinuxは「あれば安心」ではなく「あって当然の前提」
-
脆弱性診断は自分で回して可視化するのが第一歩
ZAPのスキャン結果については、危険がなくなった時に明らかにしたいと思います。
Views: 0