『「お名前.com デスクトップクラウド」不正アクセスに関する説明会(2026年11月2日)』の文字起こし等を行いました。誤字脱字等がございましたら、お許しください。できるだけ忠実に再現したつもりです。図のタイトルは不正確な可能性があります。ご了承ください。
2026/11/02(月)
※敬称略
※当社・弊社・当グループとは、GMOインターネット株式会社あるいはGMOインターネットグループ株式会社のこと
【「お名前.comデスクトップクラウド」不正アクセスに関する説明会】
司会進行 GMOインターネット株式会社 広報 フクイ
『登壇者』
GMOインターネットグループ株式会社 代表取締役グループ代表 熊谷 正寿(くまがい まさとし)
GMOインターネット株式会社 代表取締役社長執行役員 伊藤 正(いとう ただし)
GMOインターネット株式会社 福社長執行役員 山下 浩史(やました ひろふみ)
GMOインターネット株式会社 取締役グループ福社長執行役員CFO 安田 昌史(やすだ まさし)
GMOインターネットグループ株式会社 グループ執行役員グループホーム部長 川崎 友紀(かわさき ゆき)
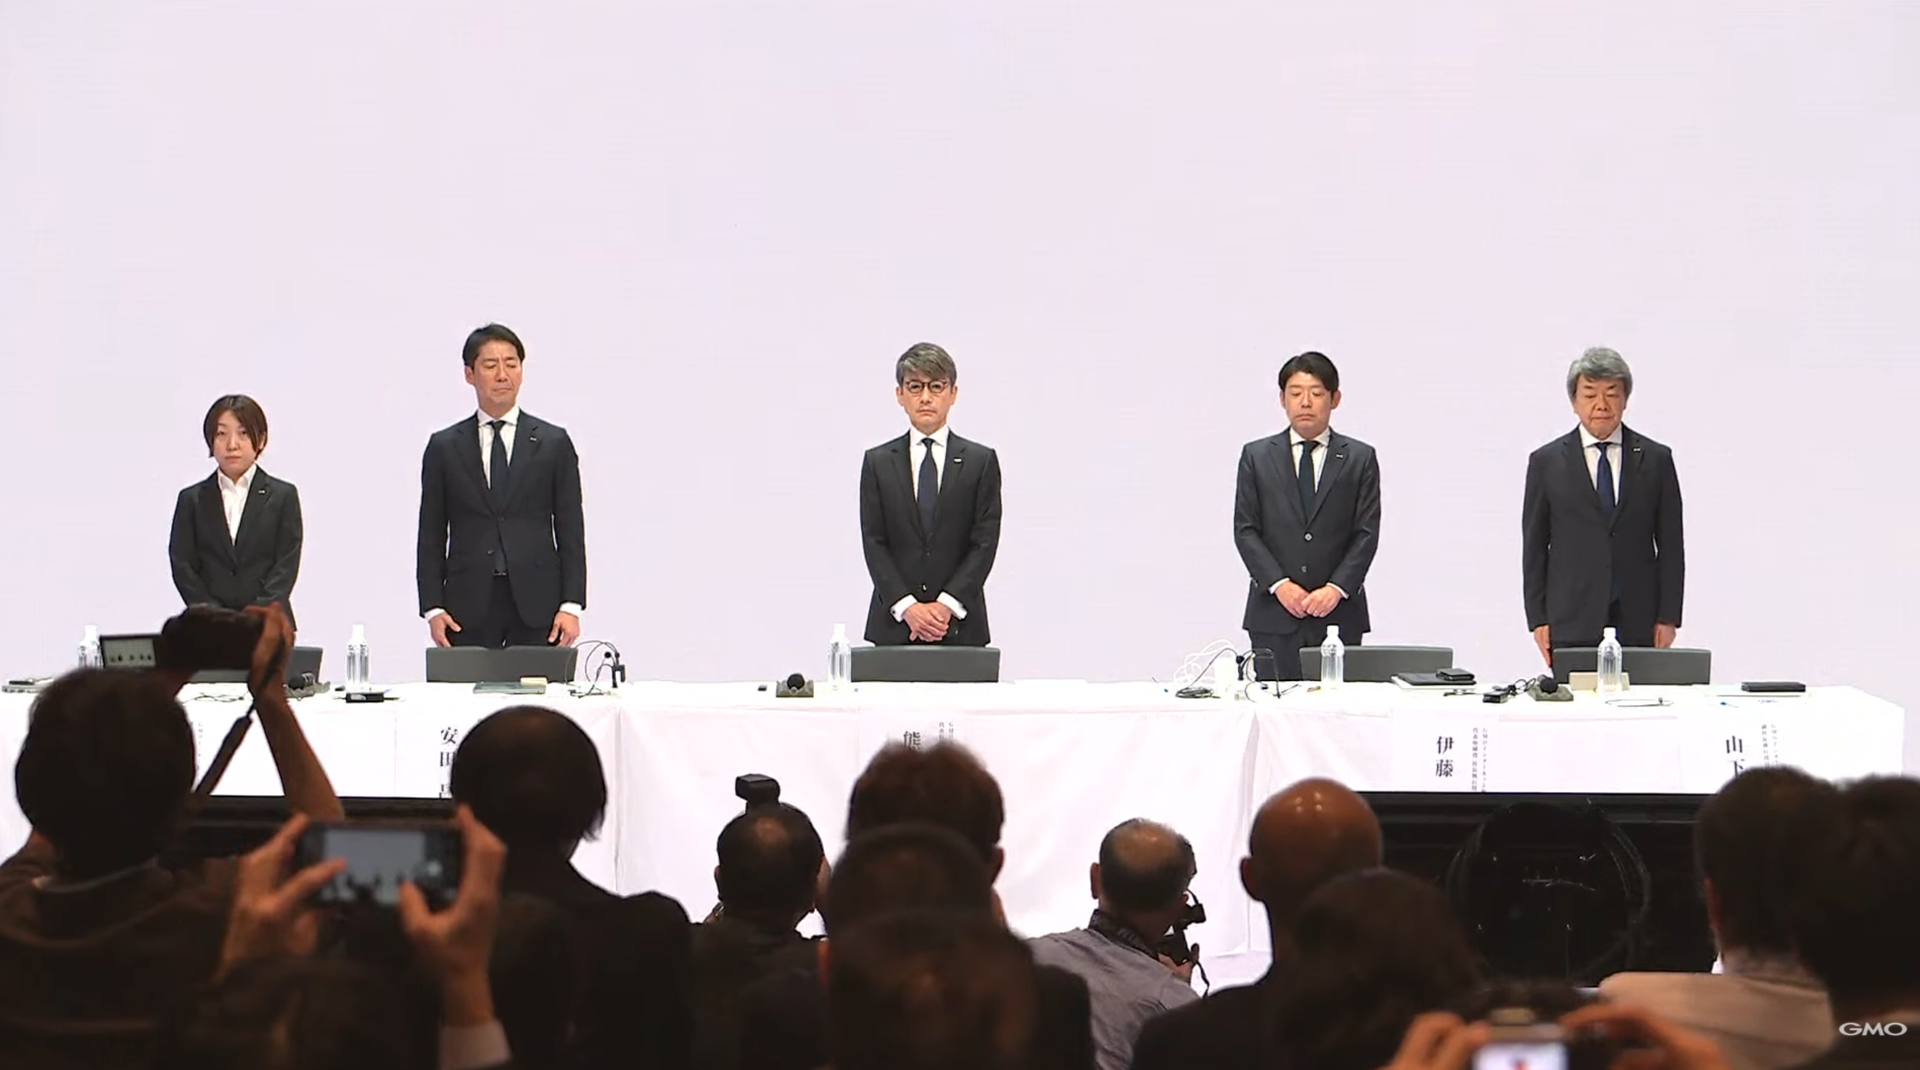
説明会動画より引用
【第一部】「お名前.com デスクトップクラウド」への不正アクセスに関するお詫びとご報告
※これまでの対応、グループとしてのセキュリティガバナンスについて
『熊谷』
この度は、当グループのサービス、お名前.comデスクトップクラウドにおいて、不正アクセスを受け、お客様の情報が流出し、結果、悪意のある者によって、お客様の資産が毀損するという、事故が発生致しました。被害にあわれましたお客様と関係者の関係者の皆様に心よりお詫びを申し上げます。本サービスのシステムにセキュリティ上の問題があったことは事実です。また報道されている通り、当グループのGMOサイバーセキュリティbyイエラエの専門家からシステム上の課題の指摘を受けていたことも事実です。しかしながら、この指摘をサービス運営において生かすことができませんでした。グループの代表として、これらの事実を重く受け止めております。そして私自身のSNSでの発信につきましても多くのお声を頂戴しております。まず被害にあわれた方に関わる事柄に、私自身の投稿で触れてしまったこと。またこのような状況下で私自身が笑顔で写っている写真を投稿したこと。そして当社の陸上部に関して投稿してくださった方に不適切なコメントをしたこと。いずれも被害にあわれた方のお気持ちへの配慮がかけておりました。SNSの発信につきましては10月の29日にXでお詫びをさせて頂きましたが、改めましてこの場で深くお詫び申し上げます。今回の詳しい経緯につきましては、この後、GMOインターネット株式会社代表取締役社長の伊藤、福社長の山下よりご説明をいたします。この度はお客様をお守りすることができず、誠に申し訳ありませんでした。
『伊藤』
この度、「お名前.comデスクトップクラウド」におきまして、発生した障害により被害にあわれたお客様をはじめ関係する皆様に多大なご迷惑をおかけしたことを心より深くお詫び申し上げます。大切なサービスをお預かりする事業者としてこのような事態を招いたことを極めて重く受け止めております。現在被害の全容把握と原因の究明を最優先で進めるとともに、被害にあわれたお客様への対応に誠意をもって取り組んでおります。原因の究明、再発防止に努め、信頼の回復に全力を尽くしてまいります。改めまして被害にあわれたお客様、関係するすべての皆さま、心より深くお詫び申し上げます。私からはインシデントの概要をお話させていただきます。経緯の方は資料に記載されておりますが、この後、詳細に時系列でご説明させていただきます。10月20日、今回弊社の提供する「お名前.com デスクトップクラウド」に不正アクセスが発生いたしました。対象のお客様は2万6739件です。サービスは現在も停止しております。また翌日、不正アクセスの犯人より弊社に対しまして80億円の身代金の脅迫がございました。弊社としては当初より絶対に身代金を支払わない方針で進めております。同日、お客様のFX等の自動売買に関するアカウント情報を不正に取得した上、当該アカウントを不正に操作し、意図的に損失が生じる取引を実行いたしました。弊社としての対応方針ですが、10月22日、まず被害拡大を防止するためにFX口座のパスワードの変更、PCのウイルススキャン、お持ちのPCのバックアップの要請、PCの遮断など、ネットワークからの隔離をお願いするとともに、並行して接続先のFX証券会社などに対しセッションの切断などを依頼いたしました。また10月22日以降、犯人特定のために捜査機関、関係省庁と連携し相談、情報提供を進めております。10月26日からは被害にあわれたお客様にPCをお借りし分析するなどを行っております。対応を重ねておりましたが、10月27日お客様のVPSやPCのデータを盗み取ったことも確認され、大変遺憾ながら1件の情報が犯人サイトに掲載されてしまいました。10月27日以降、弊社としてはお客様の被害拡大防止のためSNS等の情報拡散防止さらに10月28日には犯人サイトの無効化を行い、また10月28日より世間の方々より情報を募るためGMOサイバー犯罪撲滅懸賞金を開始、本日までに約700件の応募をいただいております。お客様への対応についてですが、被害のに関わらず5000円のお見舞金をお支払いいたします。こちらは10月30日にお客様にご案内を差し上げております。まだサービスの復旧がなっておりませんので、代替サービスを6ヶ月間無料で提供させていただいております。こちらも10月30日にご案内を差し上げております。また、FX不正取引で損失されたお客様に対し全額補償をいたします。こちらは11月6日までにお客様にご案内いたします。さらに情報流出が確認された場合、情報の機微に応じ最大300万円のGMO特別お見舞金をお支払いさせて頂きます。
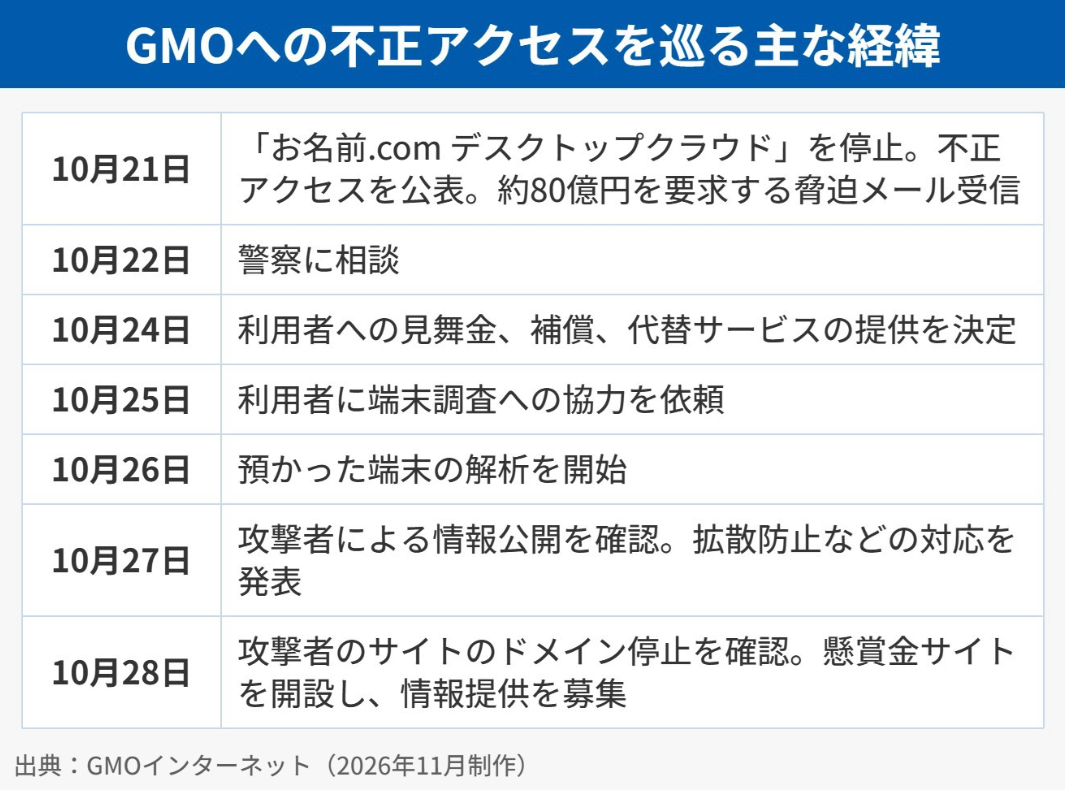
説明会動画より引用
『山下』
あらためまして被害にあわれたお客様、関係するすべてのお客様に心より深くお詫び申し上げます。私の方からは今回の不正アクセスの経路と時期について現時点で確認できている事実をご説明いたします。
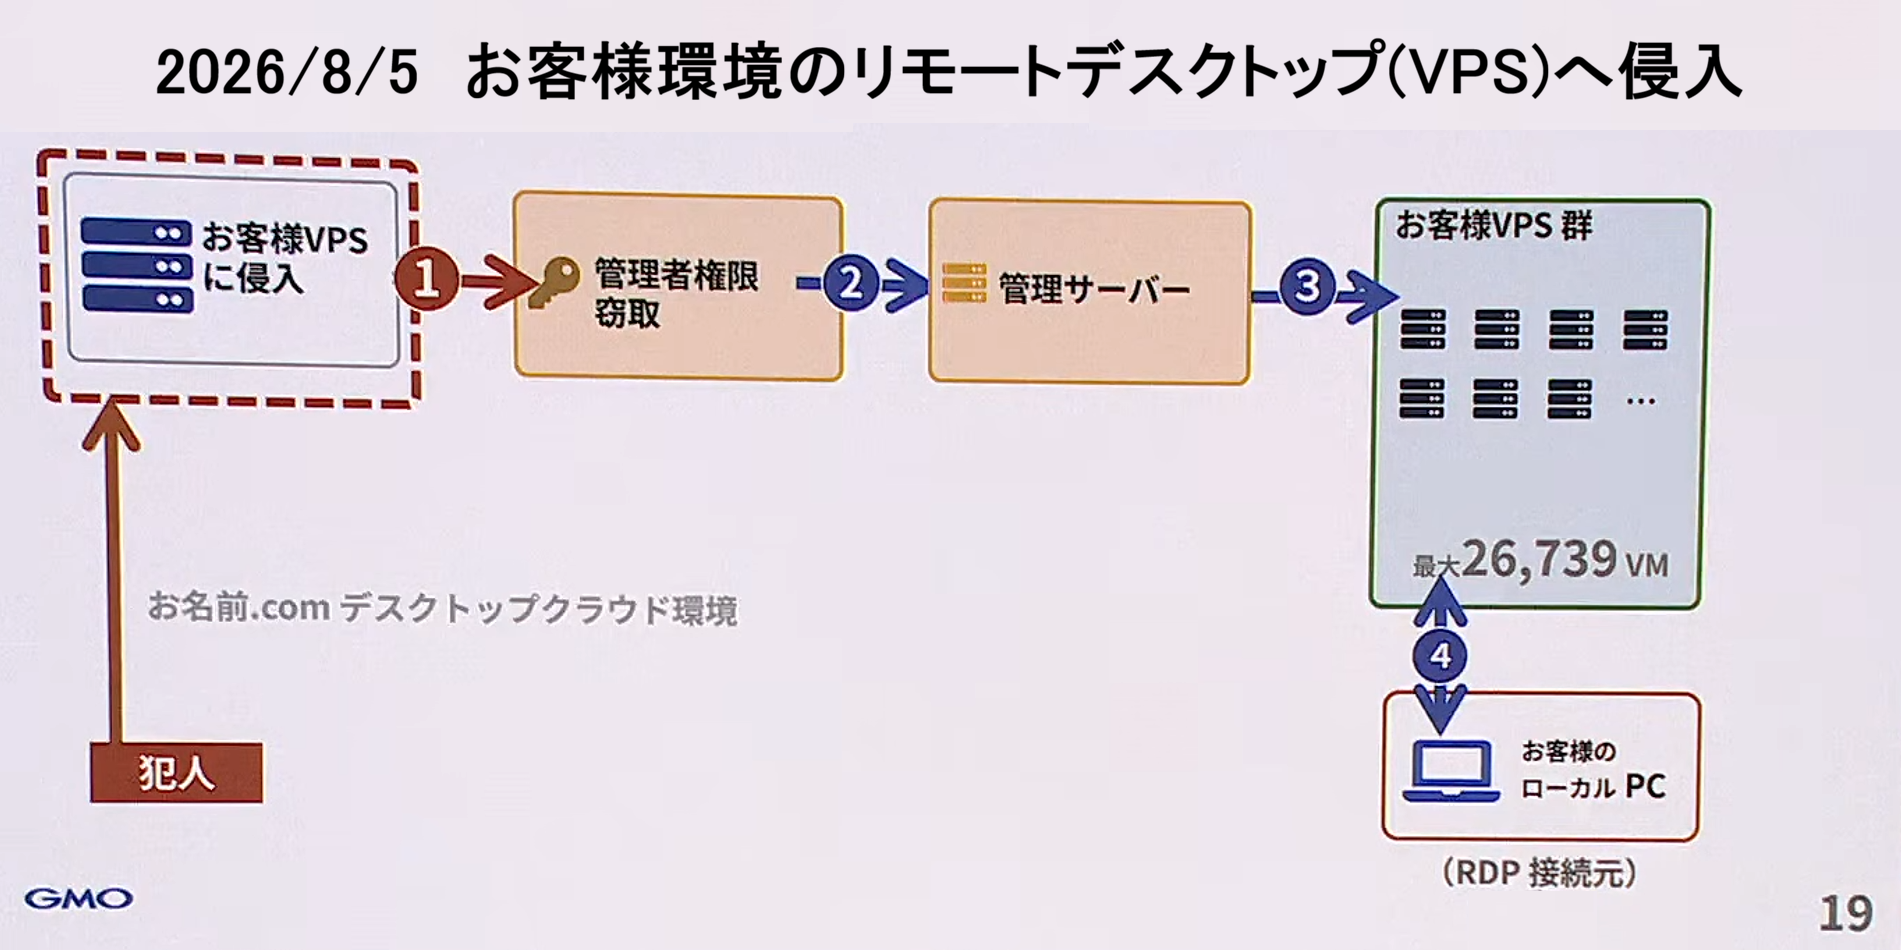
説明会動画より引用
図のグレーの枠の部分は当社のお名前.com デスクトップクラウドサービスの環境でございます。犯人は8月5日にお客様のリモートデスクトップのVPSに侵入いたしました。
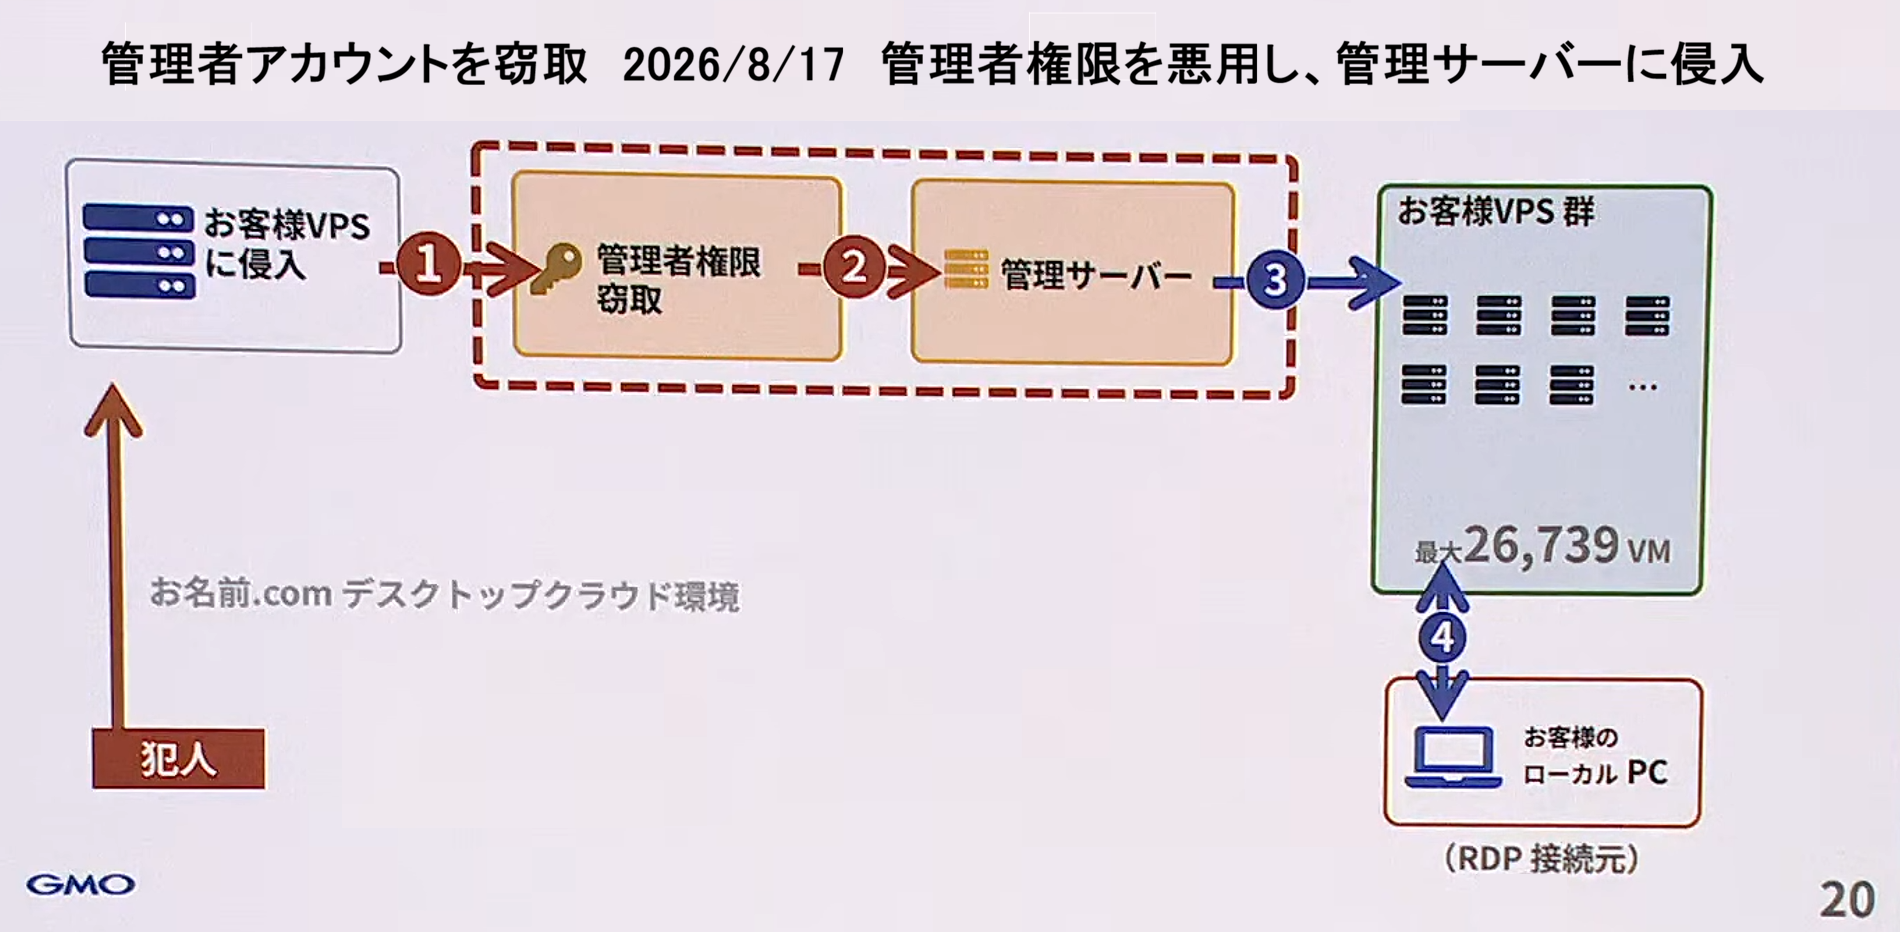
説明会動画より引用
次の図です。そこで管理者アカウントを摂取され、8月17日に管理者権限を悪用し、当社の管理サーバーに侵入いたしました。大変申し訳ございませんが、攻撃の詳細な手口につきましては同等の攻撃を招く恐れと捜査への影響から、ここでのお話は控えさせていただきたいと思います。
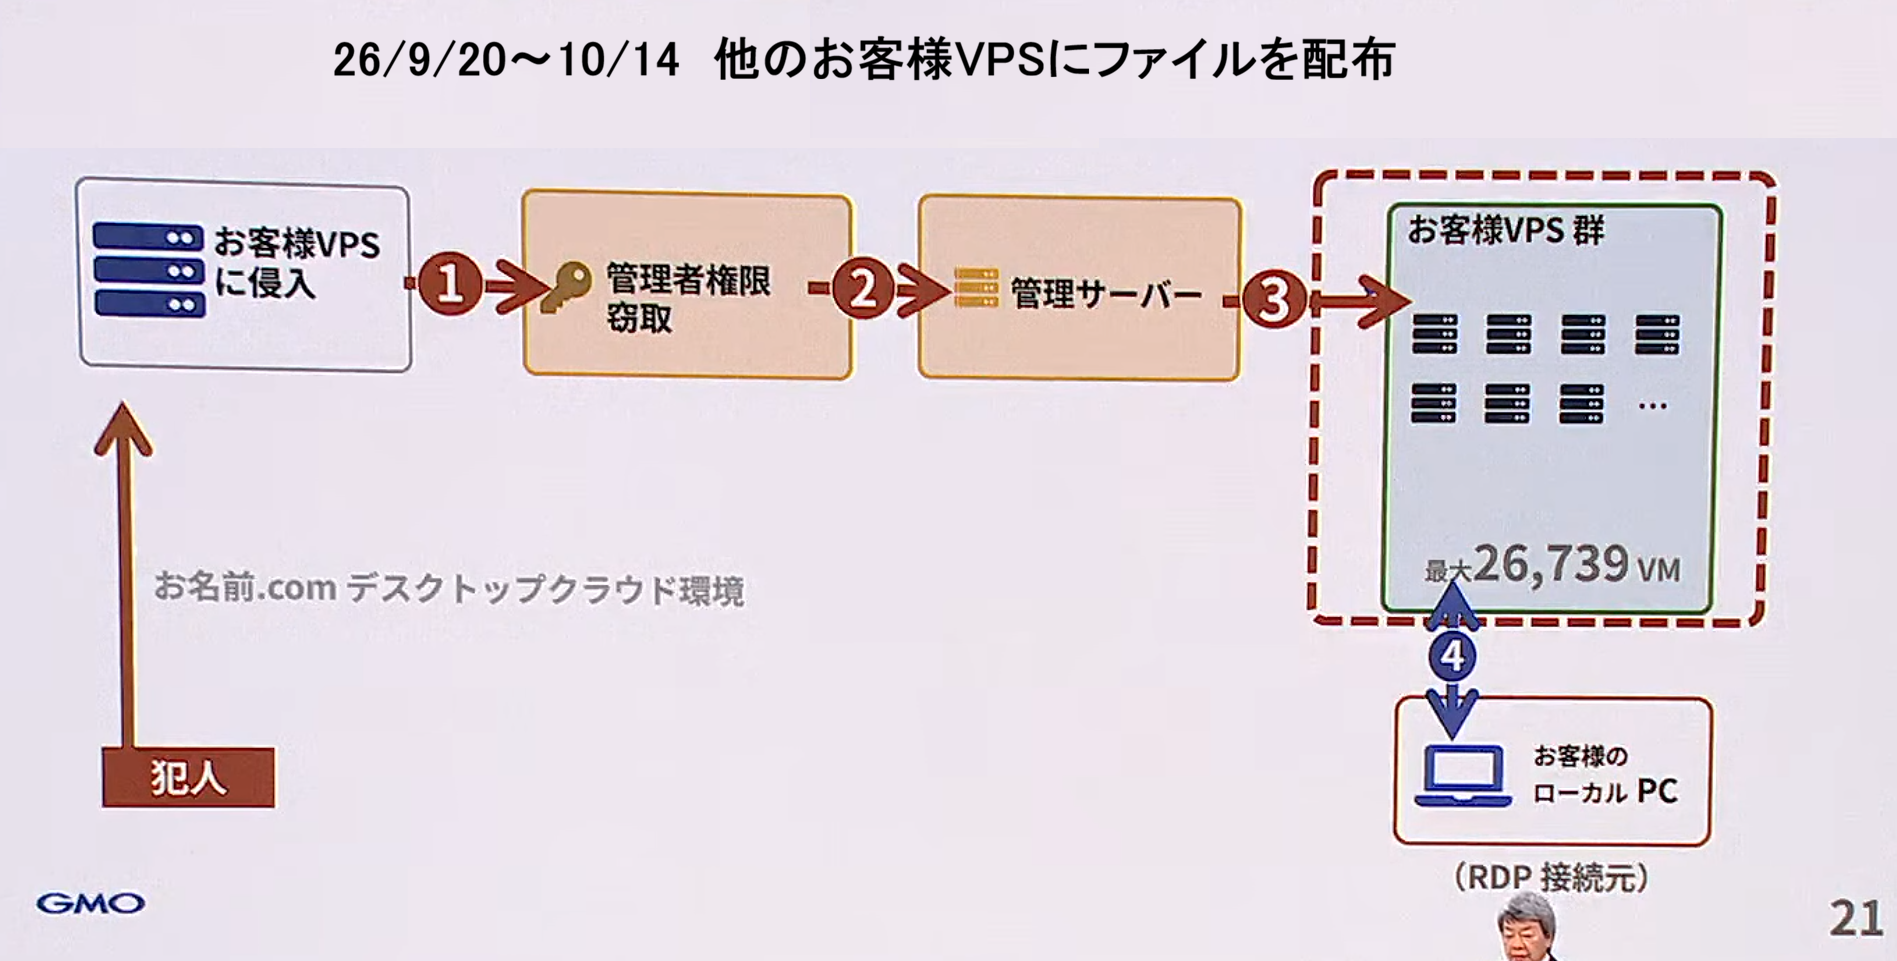
説明会動画より引用
次のページをお願いします。そしてこの管理サーバーを経由して9月20日から10月14日にかけて当社のお客様のVPSにマルウェアが配布されました。対象となり得た台数は最大2万6739VMでございます。当社がこれを確認できたのはお客様からの問い合わせを受けて調査を行った10月20日でございます。その間、気付くことができませんでした。サービスの監視で気づけなかったことを深く受け止めております。なぜ気付けなかったのか、何が原因で何が不足していたか、今後検証してまいります。
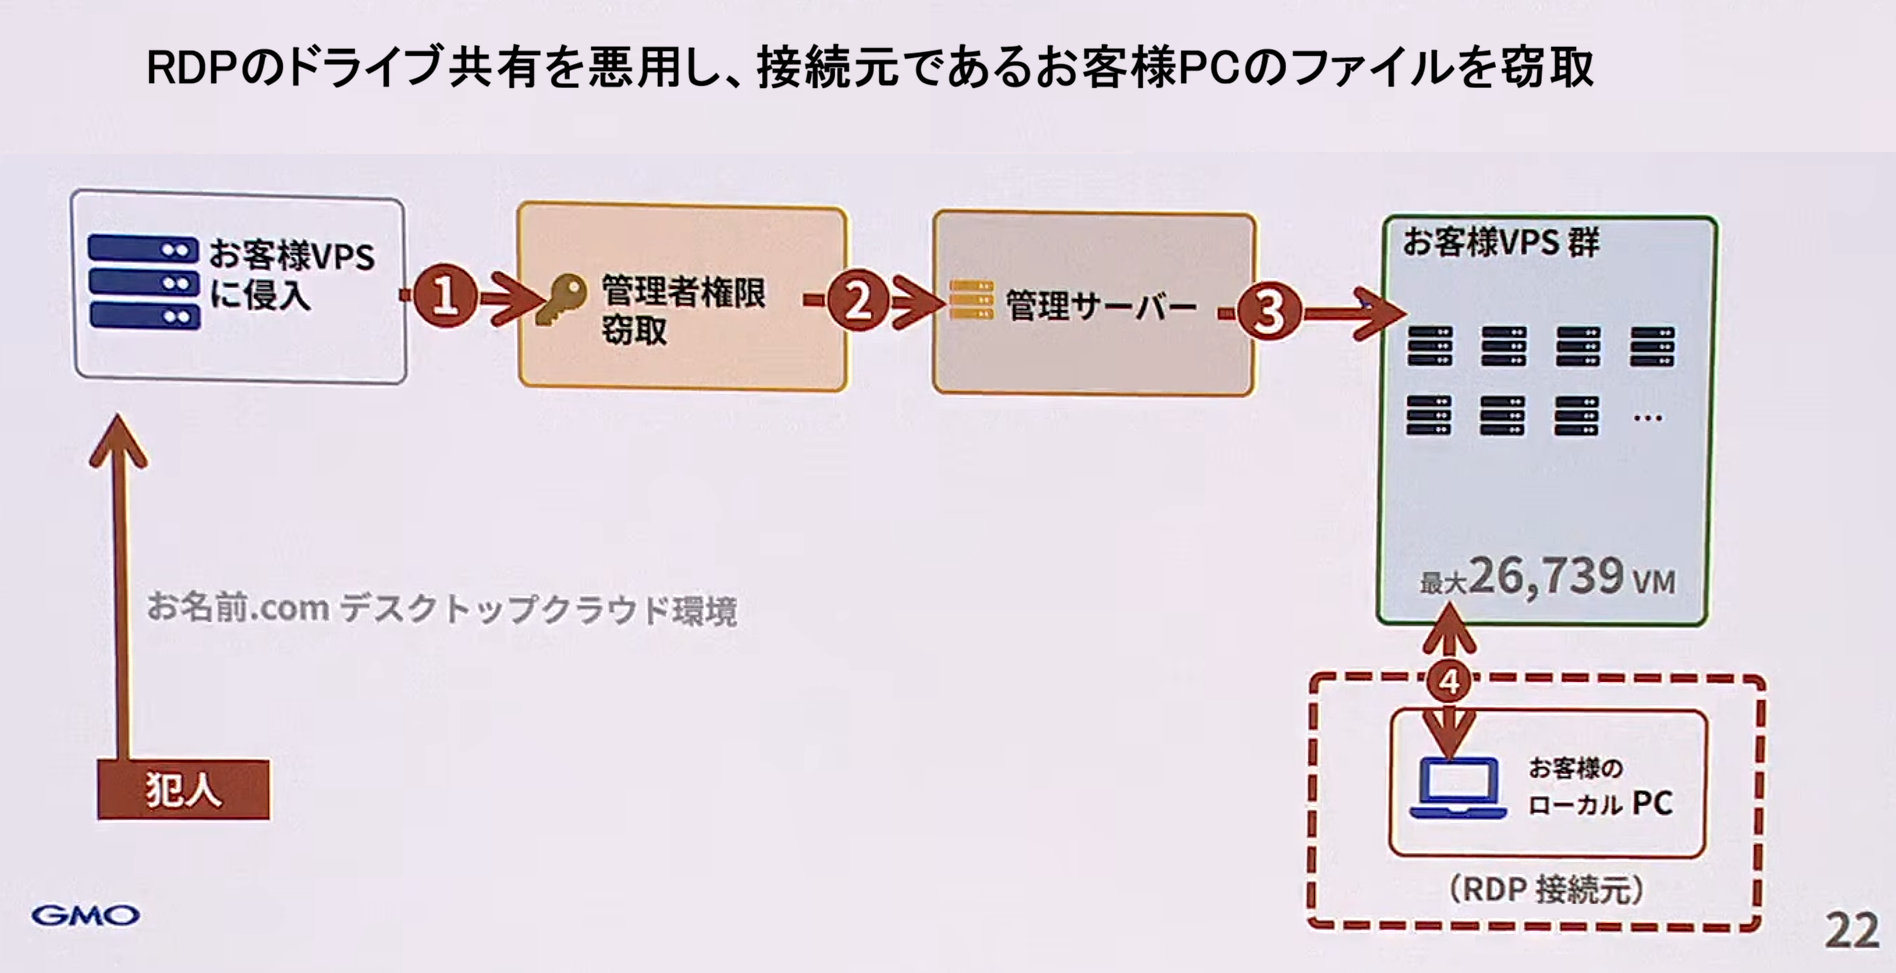
説明会動画より引用
次にお客様のパソコンへの被害です。犯人はリモートデスクトップのドライブ共有の機能を悪用し、接続元のお客様のパソコンのファイルを摂取した可能性があります。この機能は当初お客様の利便性を考えて設定をオンにしておりましたが、現在のセキュリティリスクの中で設定変更に至らなかったことを本当に深く受け止めております。今後のリスク分析で何が不足していたかに関しましては検証してまいります。
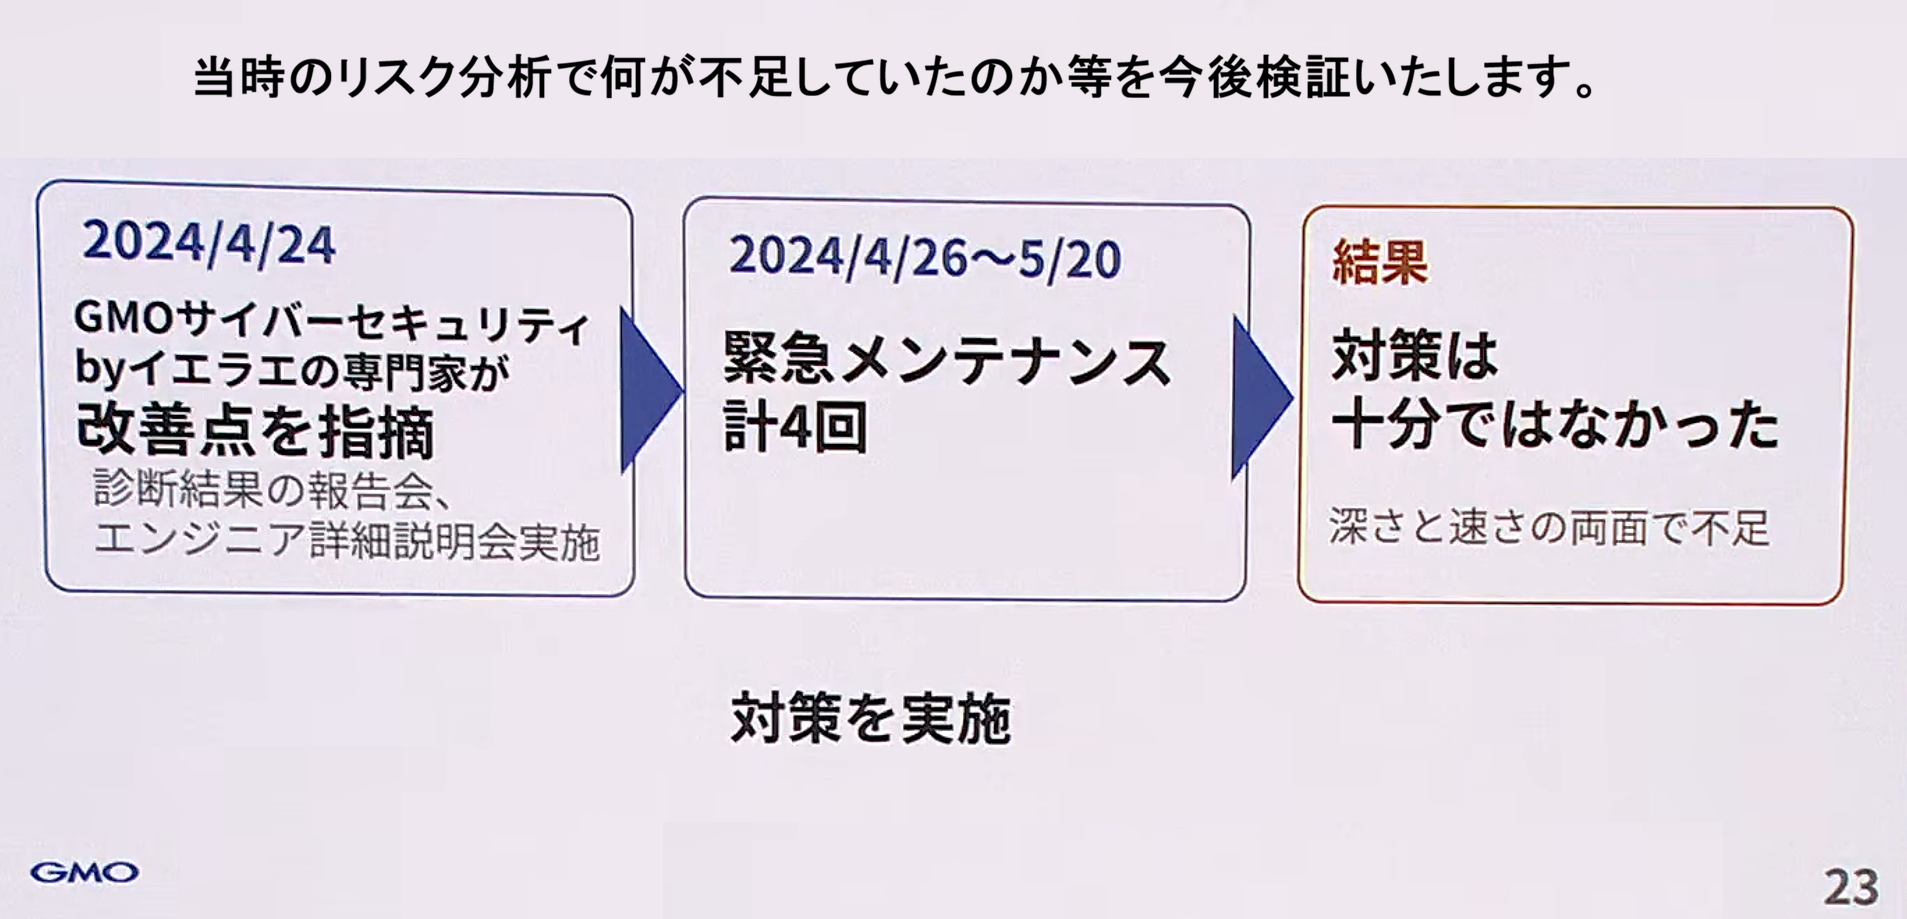
説明会動画より引用
最後に2024年にGMOサイバーセキュリティbyイエラエの専門家が本サービスの改善点を指摘しておりましたのは事実でございます。日付は2024年4月24日にこの診断結果の報告会とエンジニア同士の詳細説明会を実施いたしました。4月26日から5月20日まで緊急メンテを4回行い、対策は実施しました。しかしその対策は十分ではございませんでした。深さと速さの両面で不足しておりました。当時のリスク分析で何が不足していたのかは今後検証してまいります。
『安田』
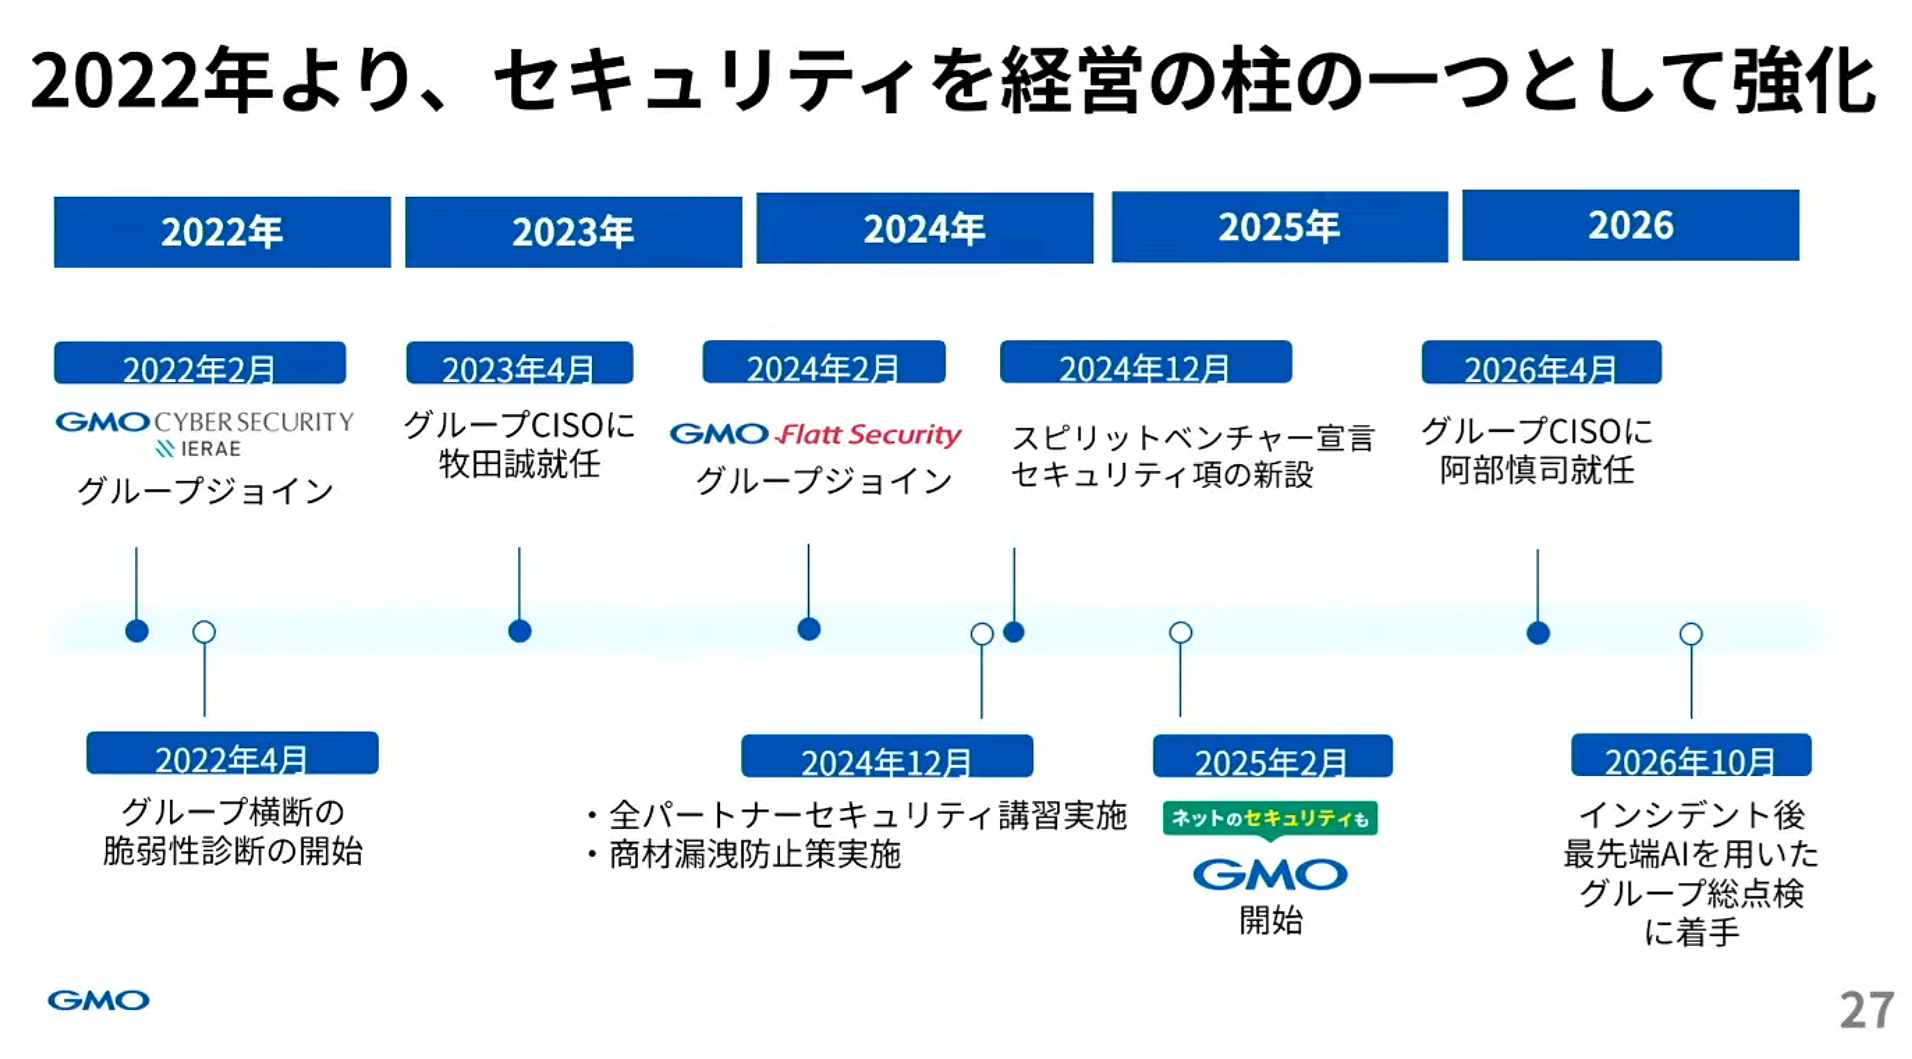
お客様をはじめ関係者の皆様に大変なご迷惑とご心配をおかけしております。私からも重ねてお詫び申し上げます。私からはグループとして、これまで取り組んでまいりましたことを順を追ってお話しさせていただきます。まずグループのセキュリティガバナンスの全体像です。当社グループは2022年からセキュリティを経営の柱の一つとして強化してきました。取り組みは3つの観点で整理しております。まずグループ全体で対策を進める体制。そしてそれを一人一人の行動に根付かせる理念、そして弱点を探し続ける技術です。
説明会動画より引用
主な節目は年表の通りです。
2022年2月に国内最大規模のサイバーセキュリティの専門組織であるGMOセキュリティByイエラエがグループに加わりました。2024年にはGMOフラットセキュリティも加わっております。グループのCISOにはいずれもGMOサイバーセキュリティByイエラエの役員が就任しております。2025年2月からはネットのセキュリティもGMOをかかげております。まず体制を続いてこの年表を順に理念・技術どれにあたるかを添えながらお話しさせていただきたいと思います。
説明会動画より引用
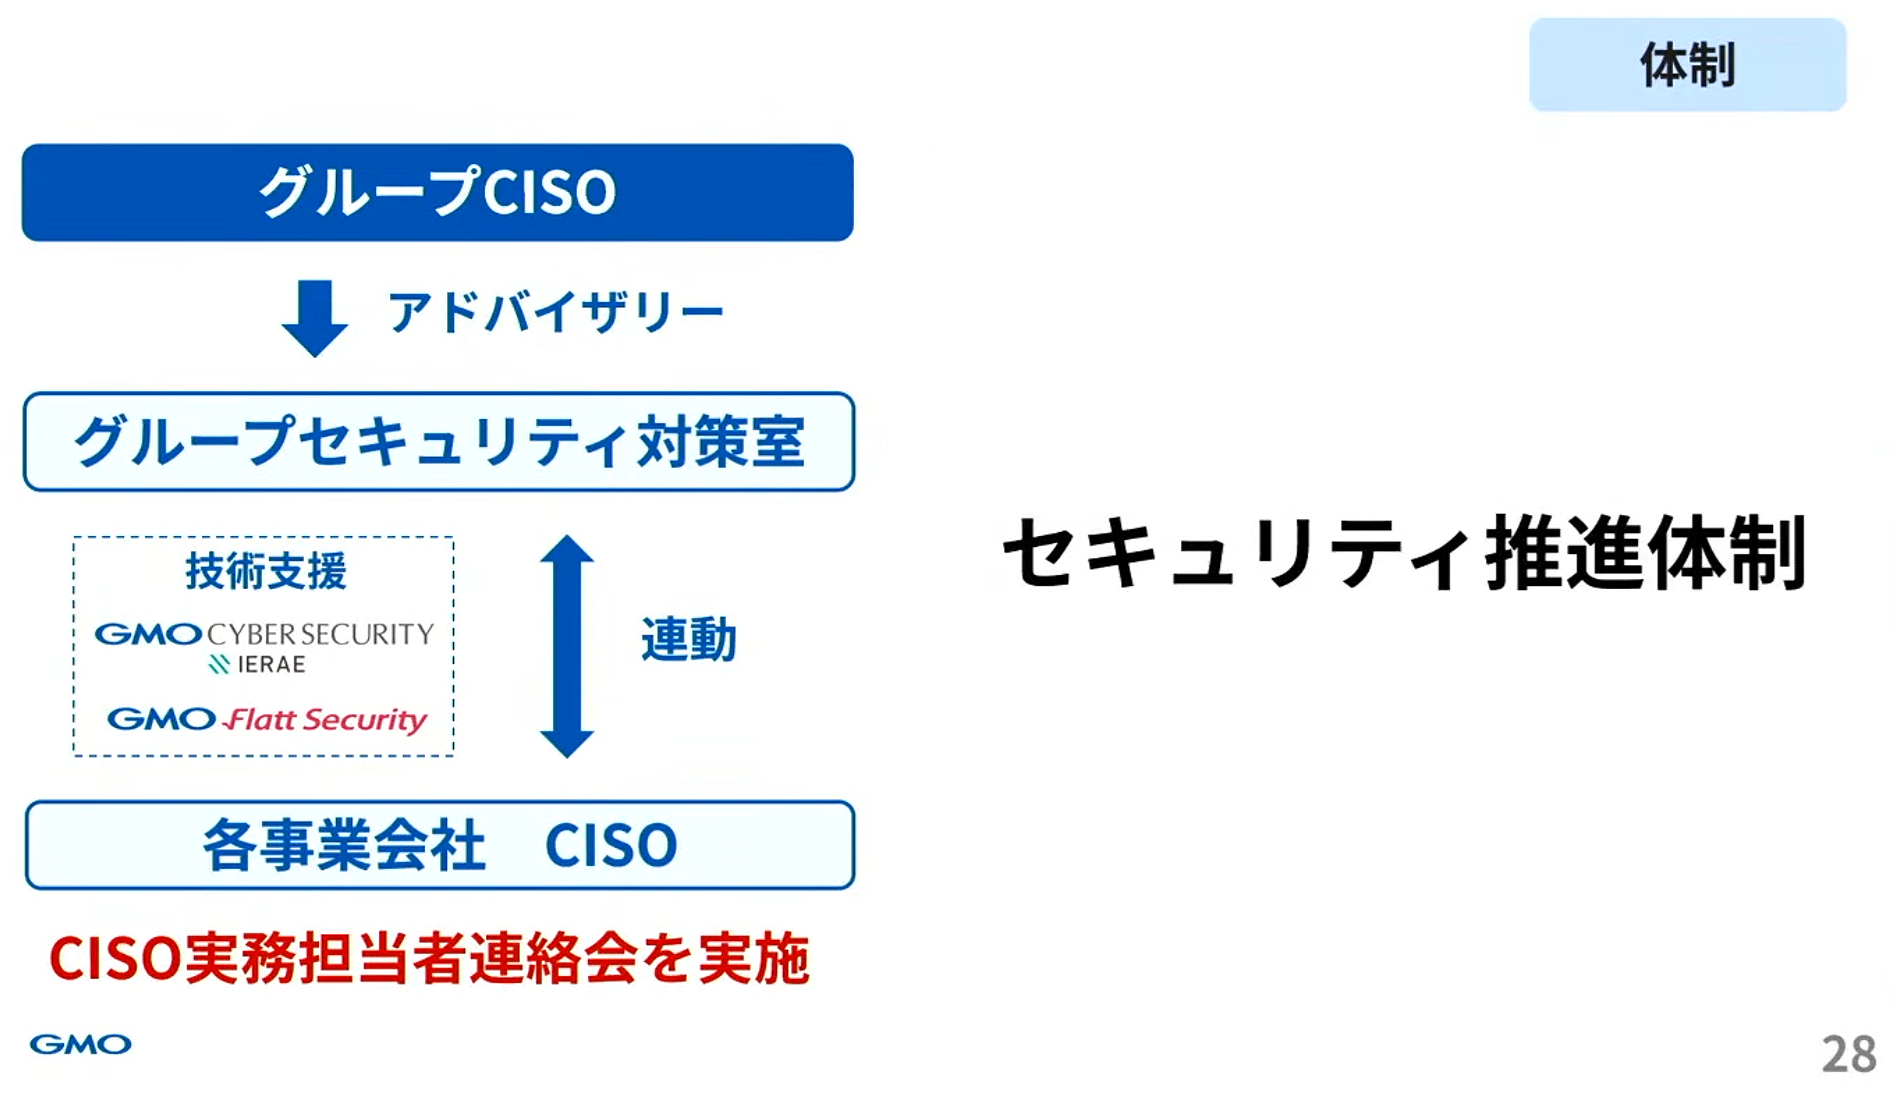
まず体制です。グループ全体で同じ方針のもと、対策を進めるために、セキュリティの最高責任者であるグループCISOのもと各社のCISOと連携しております。さらに実務のレベルまで対策を行きわたらせるため、CISOの実務担当者の連絡会も実施しております。こうした体制をセキュリティの専門会社である、GMOサイバーセキュリティbyイエラエとGMOフラットセキュリティが支えております。ここからは年表の順にお話をいたします。
説明会動画より引用
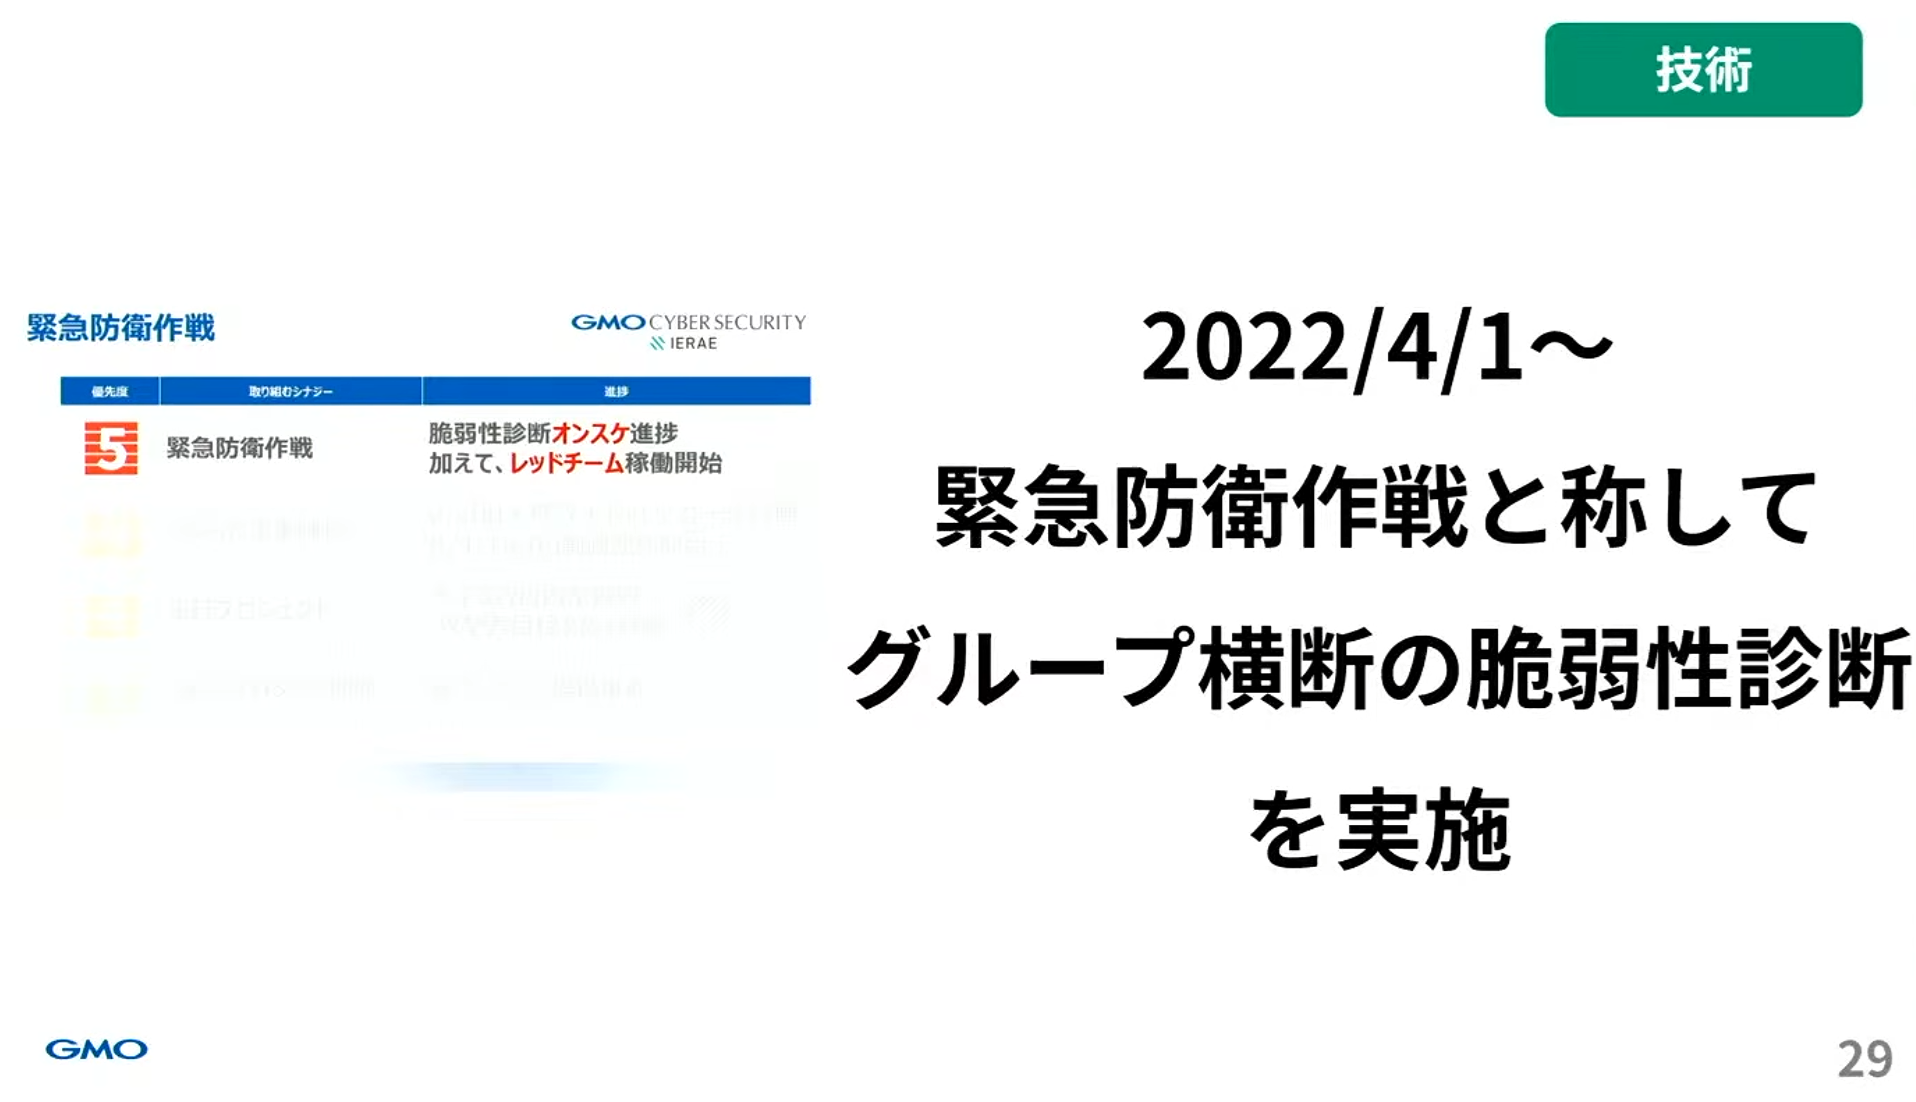
最初は技術の取組です。弱点を攻撃される前に見つけるため、診断を一度で終わらせず続けてまいりました。イエラエのグループジョイン直後の2022年4月からは緊急防衛作戦と名付けて脆弱性診断、つまりシステムの弱点を調べる診断をグループ横断で行いました。
説明会動画より引用
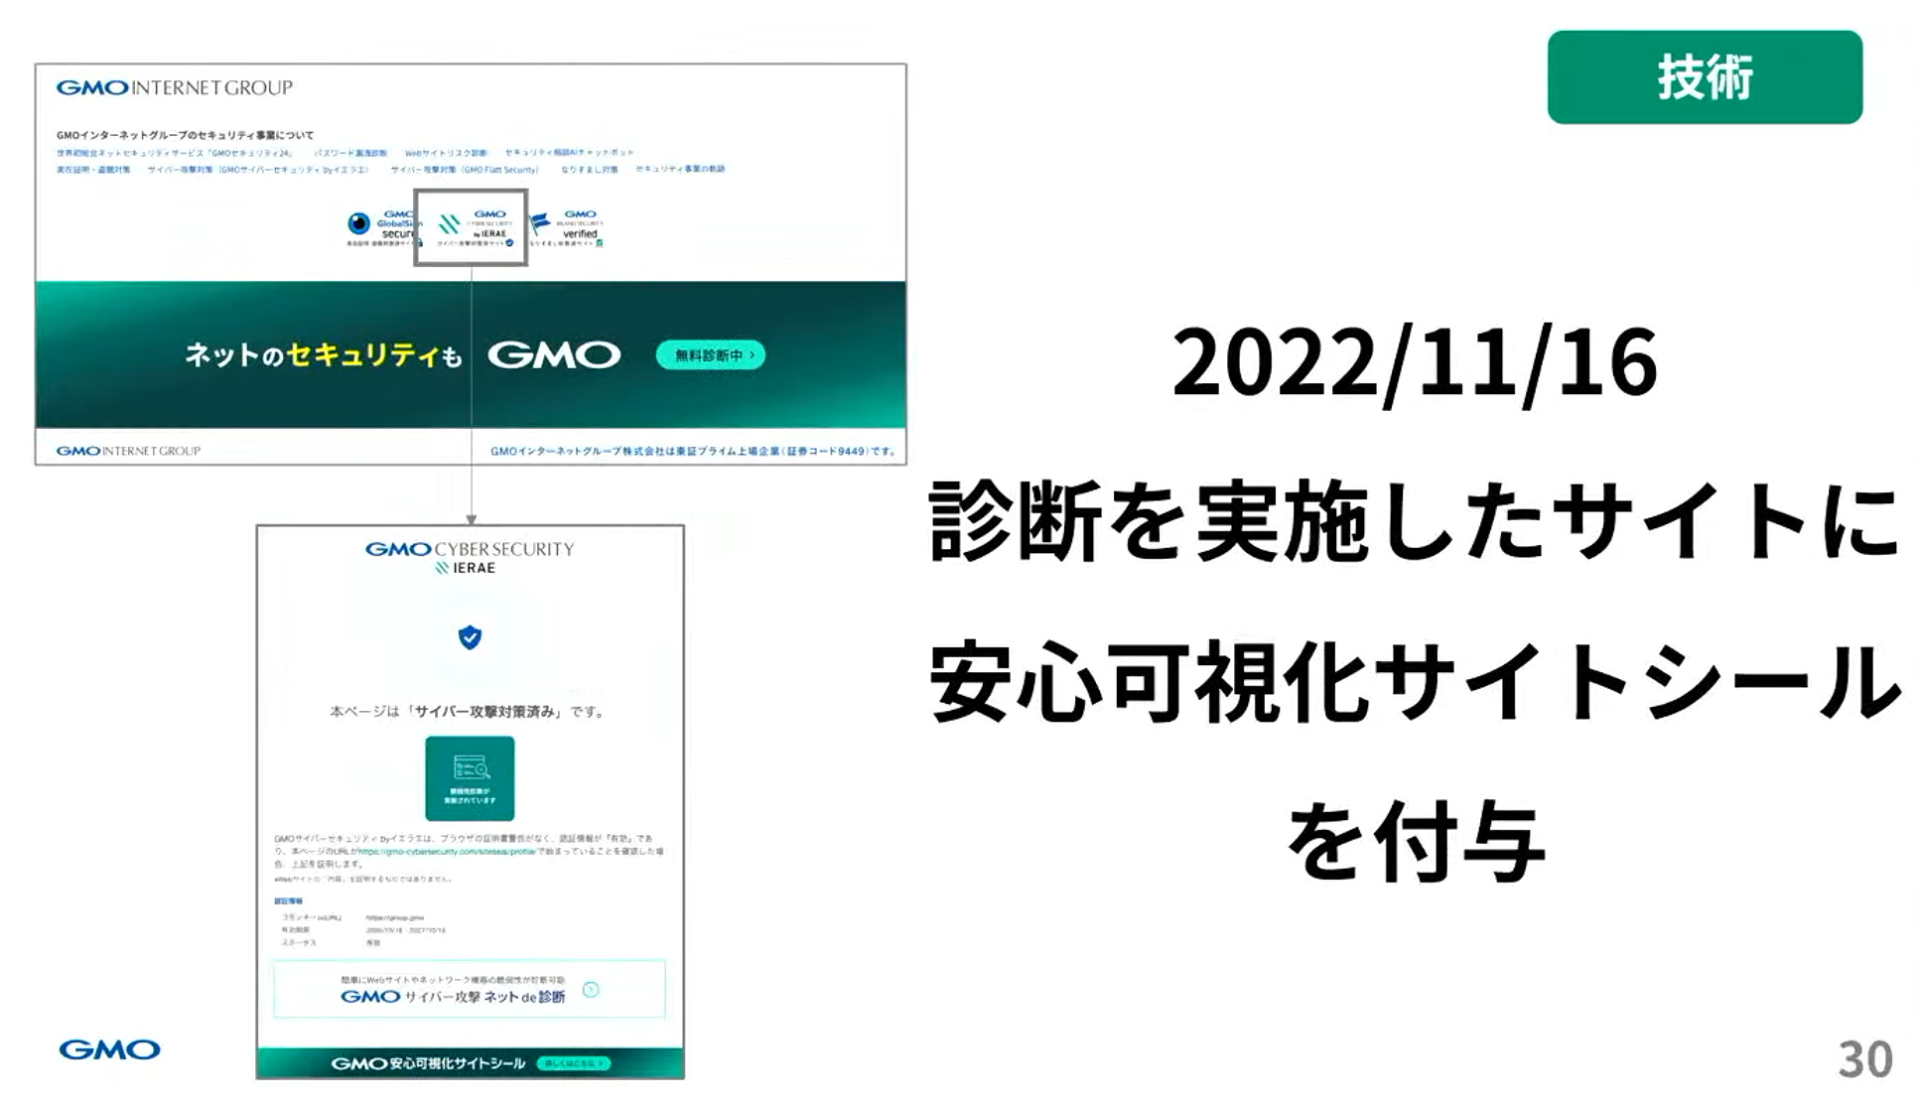
診断したサイトには安心可視化サイトシールをつけております。
説明会動画より引用
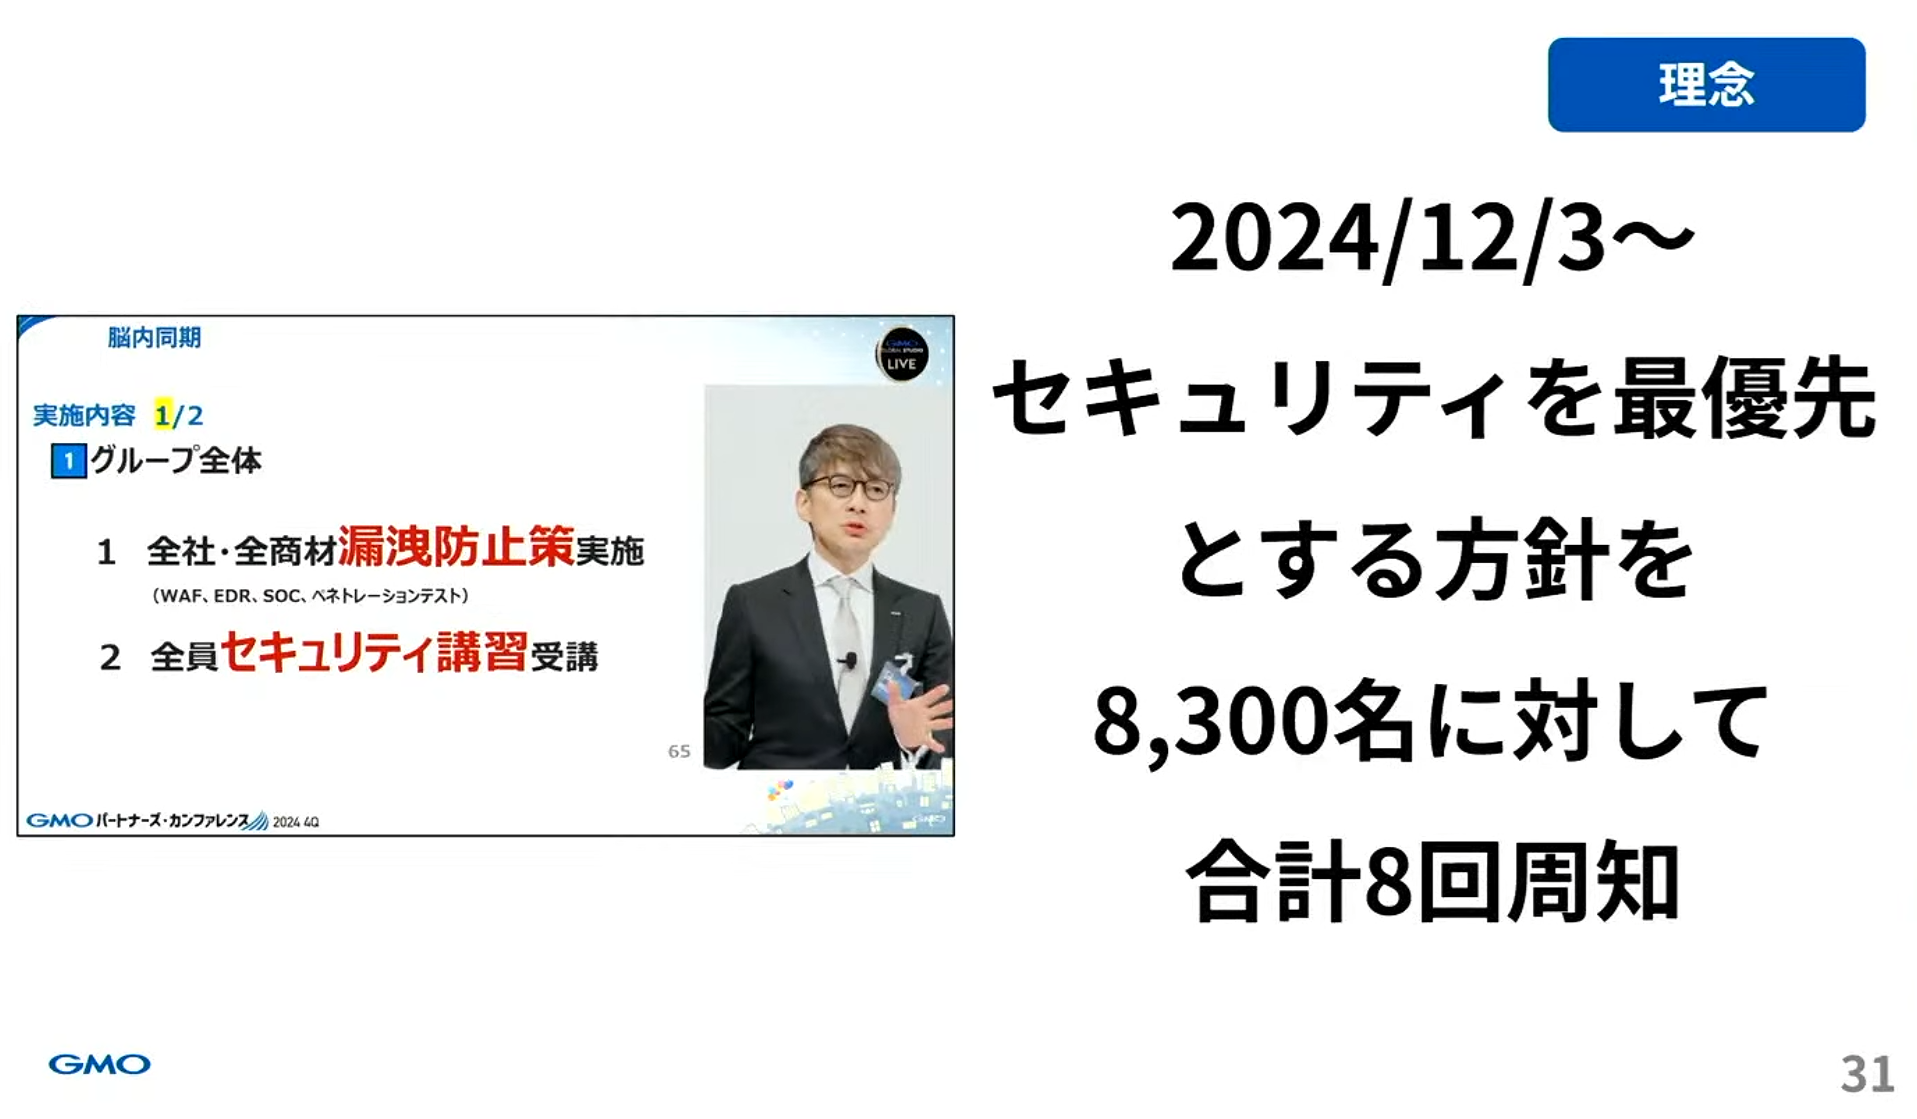
次は理念の取組です。当グループでは四半期ごとに、全パートナーが参加する、グループ全体ミーティングを行っています。2014年12月から毎回計8回セキュリティを最優先する方針をお伝えしてきました。このようにトップ自ら全パートナーに繰り返しセキュリティの徹底を伝えてまいりました。
説明会動画より引用
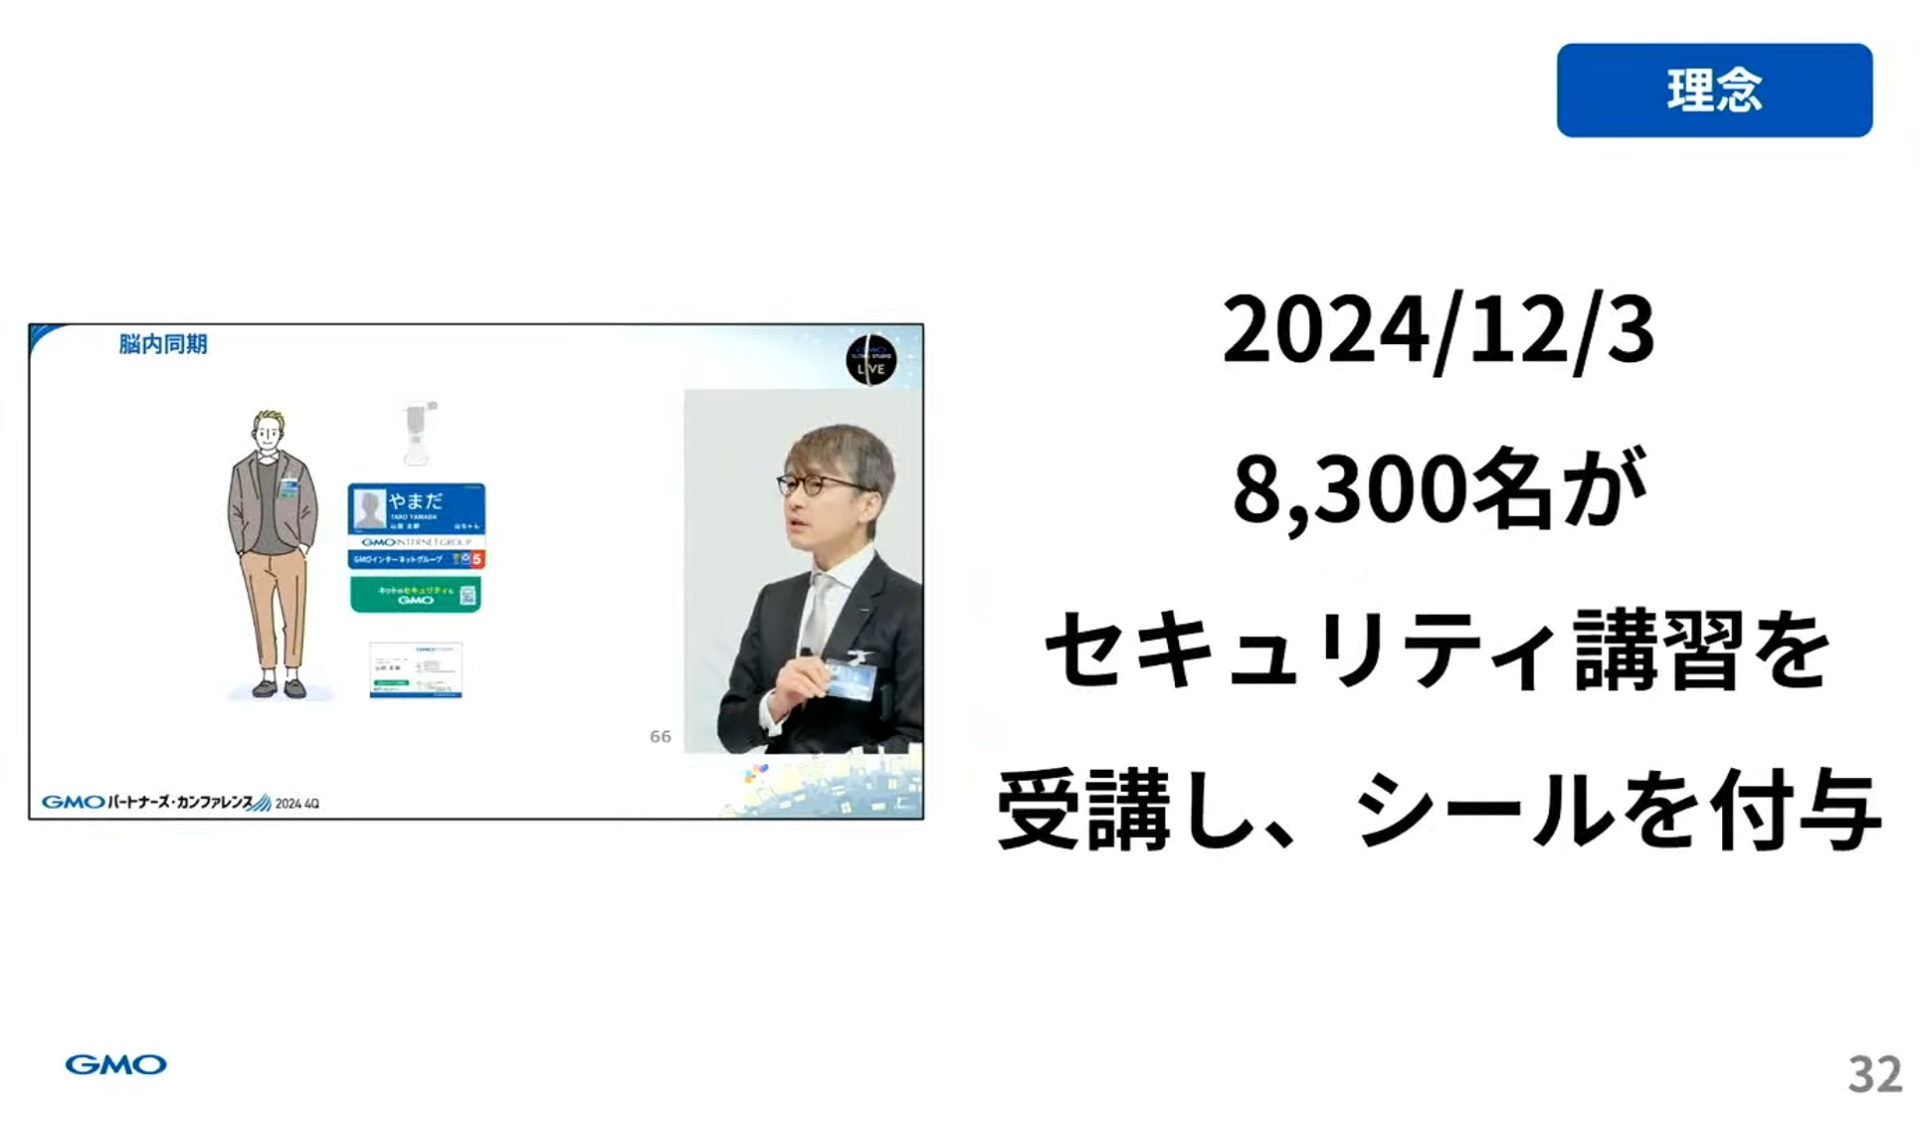
同じ12月にはセキュリティ講習を行った方にシールをつけております。
説明会動画より引用
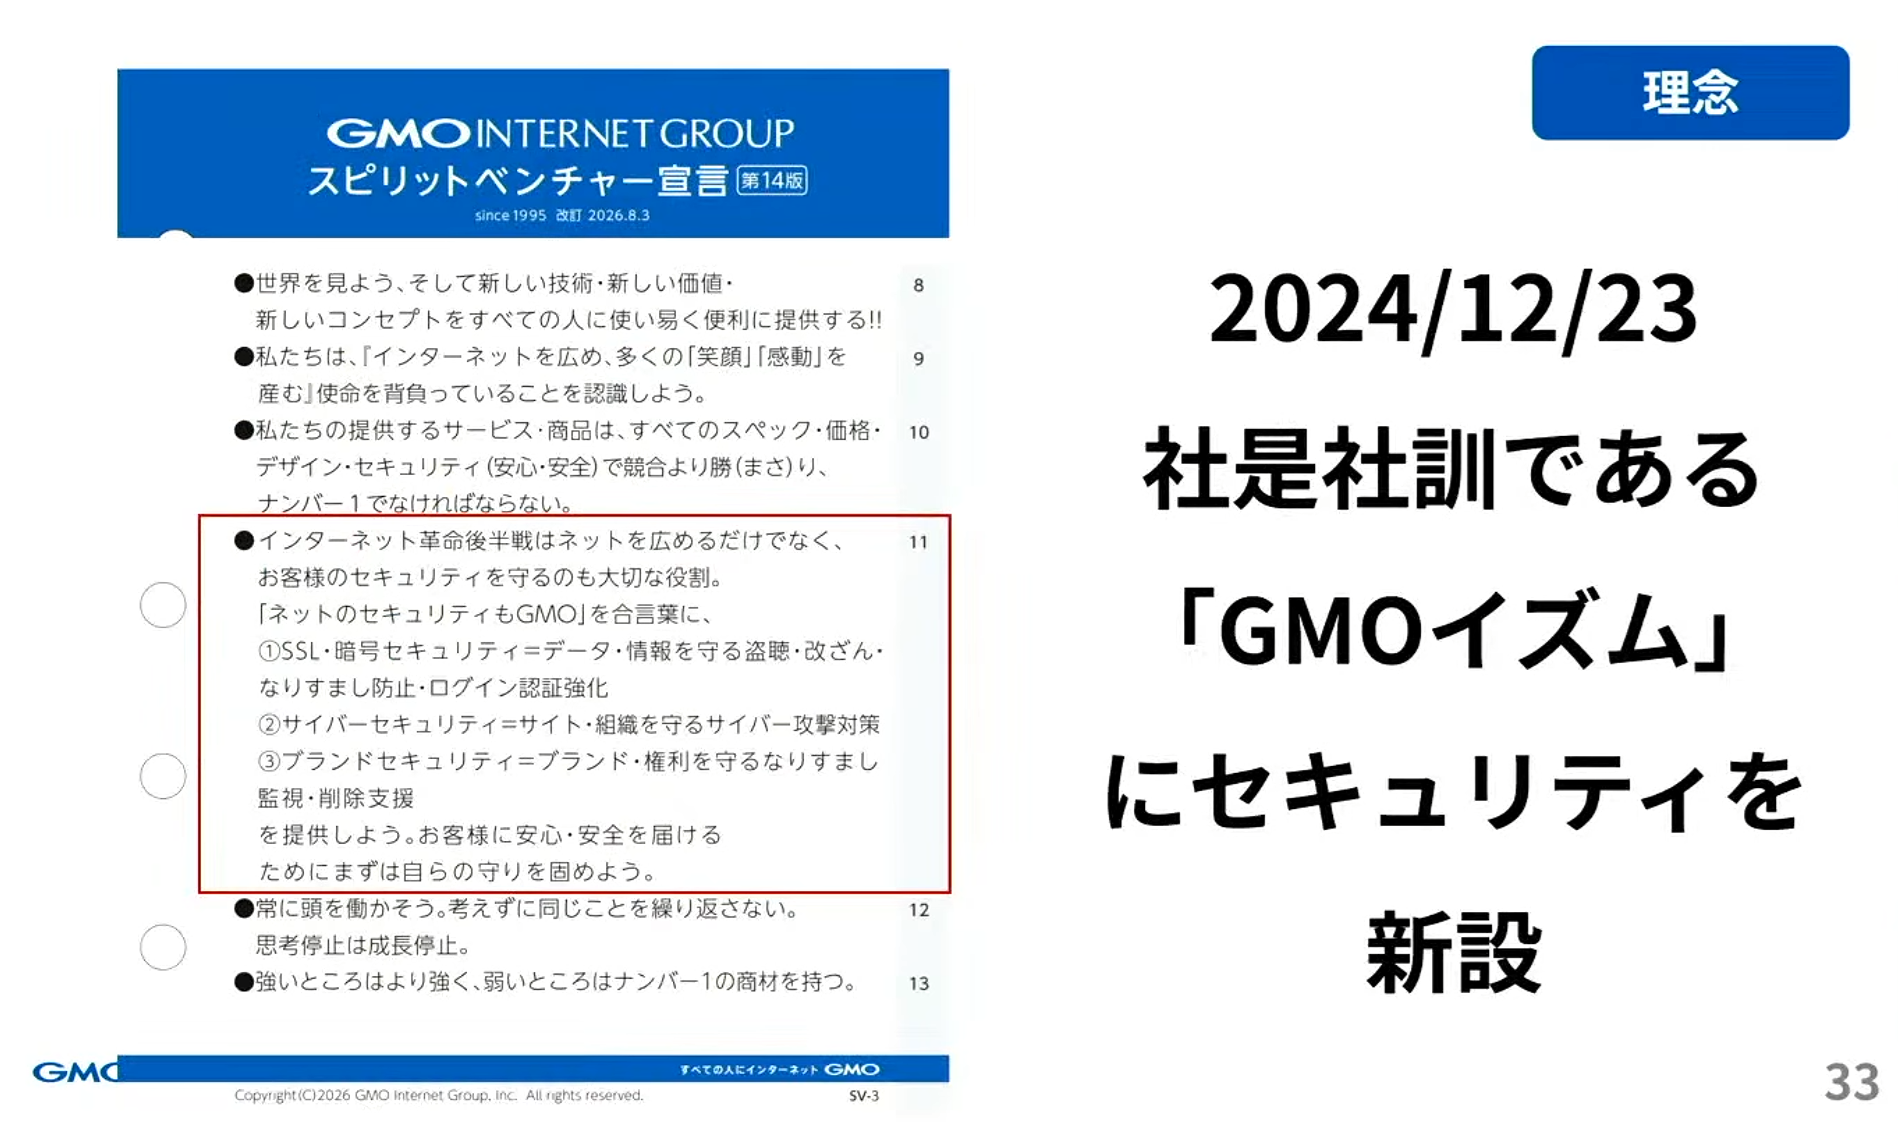
そして12月23日仕組みだけでなく一人一人の日々の行動にセキュリティを根付かせるため、社是社訓である、GMOイズムにもセキュリティを加えました。
説明会動画より引用
2025年2月からは技術の面でグループ全体のペネトレーションテスト、つまり実際の攻撃を想定した試験を適宜実践する体制の運用をはじめました。
説明会動画より引用
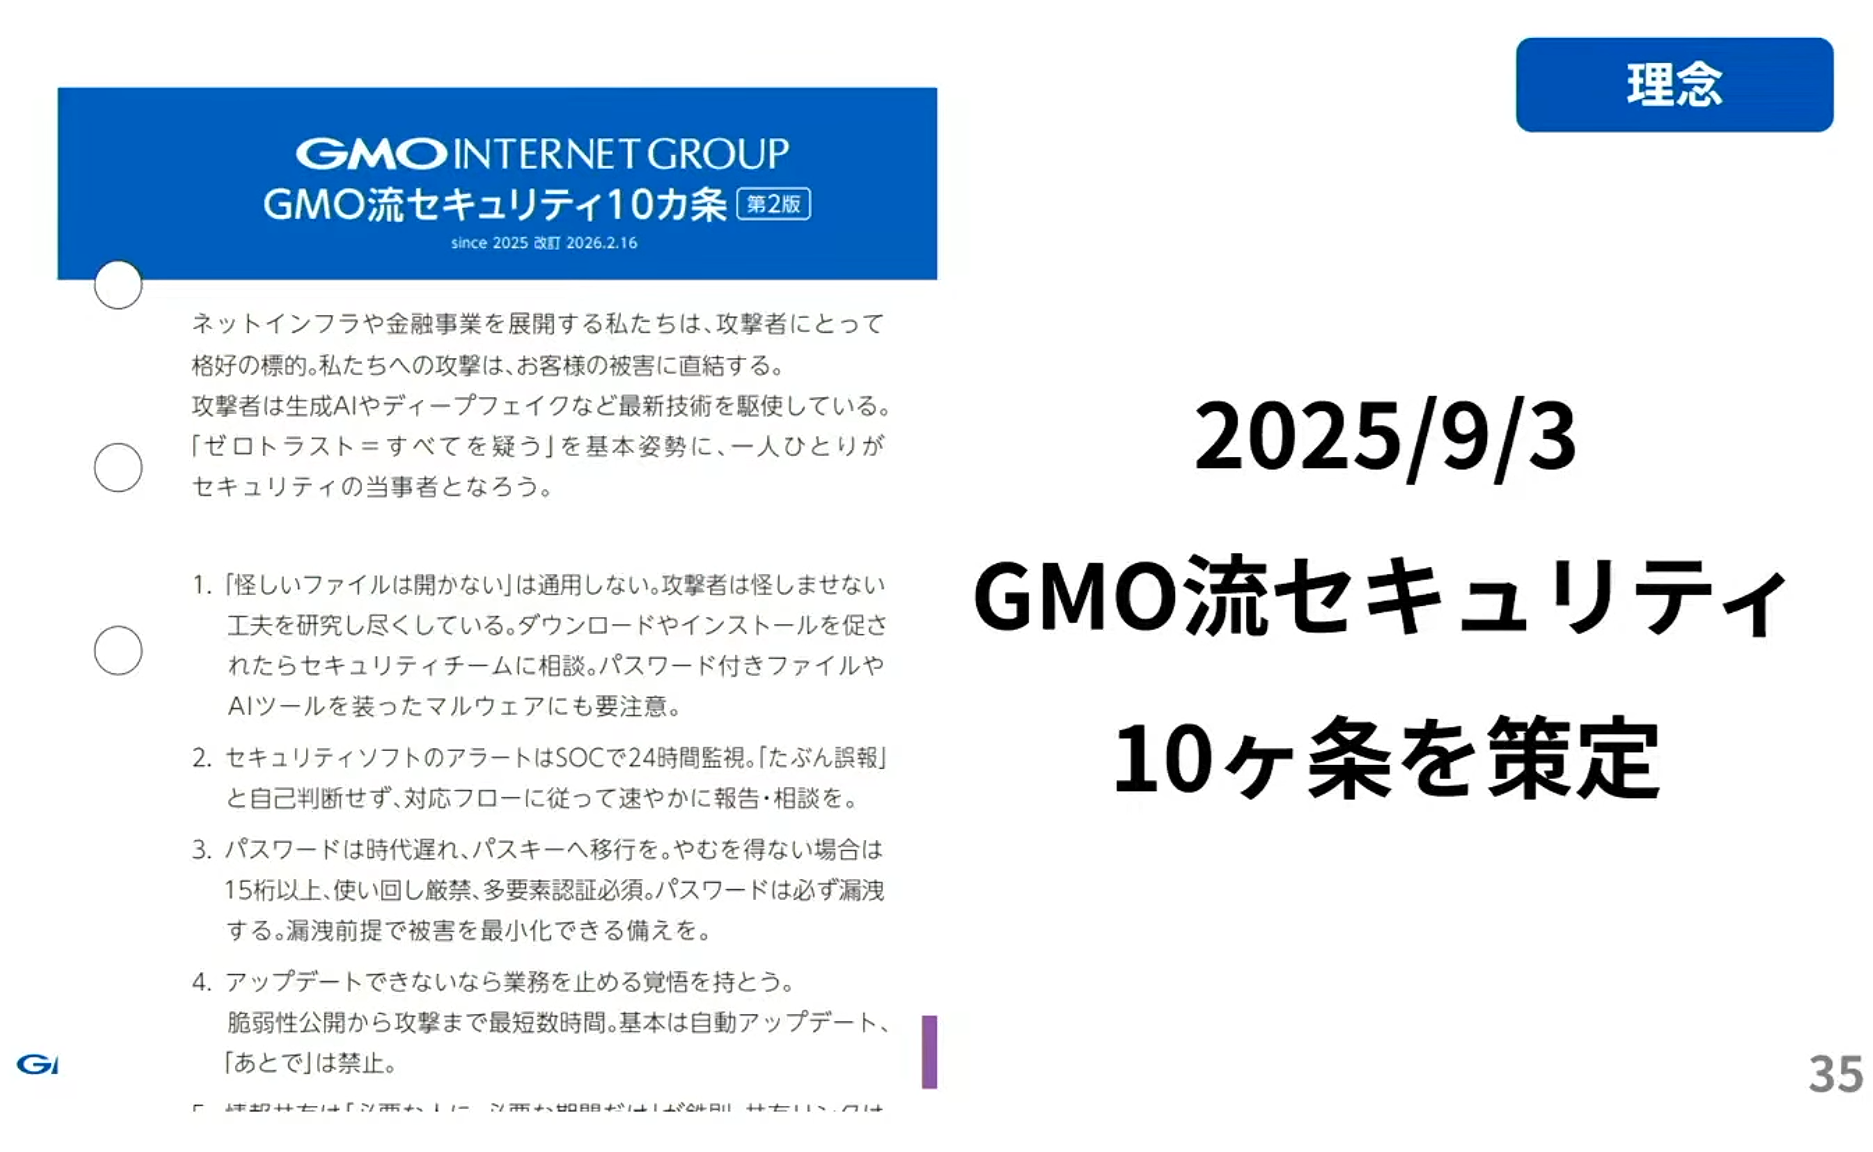
再度理念の面では2025年9月にセキュリティに特化したGMO流セキュリティ10ヶ条を作りました。
説明会動画より引用
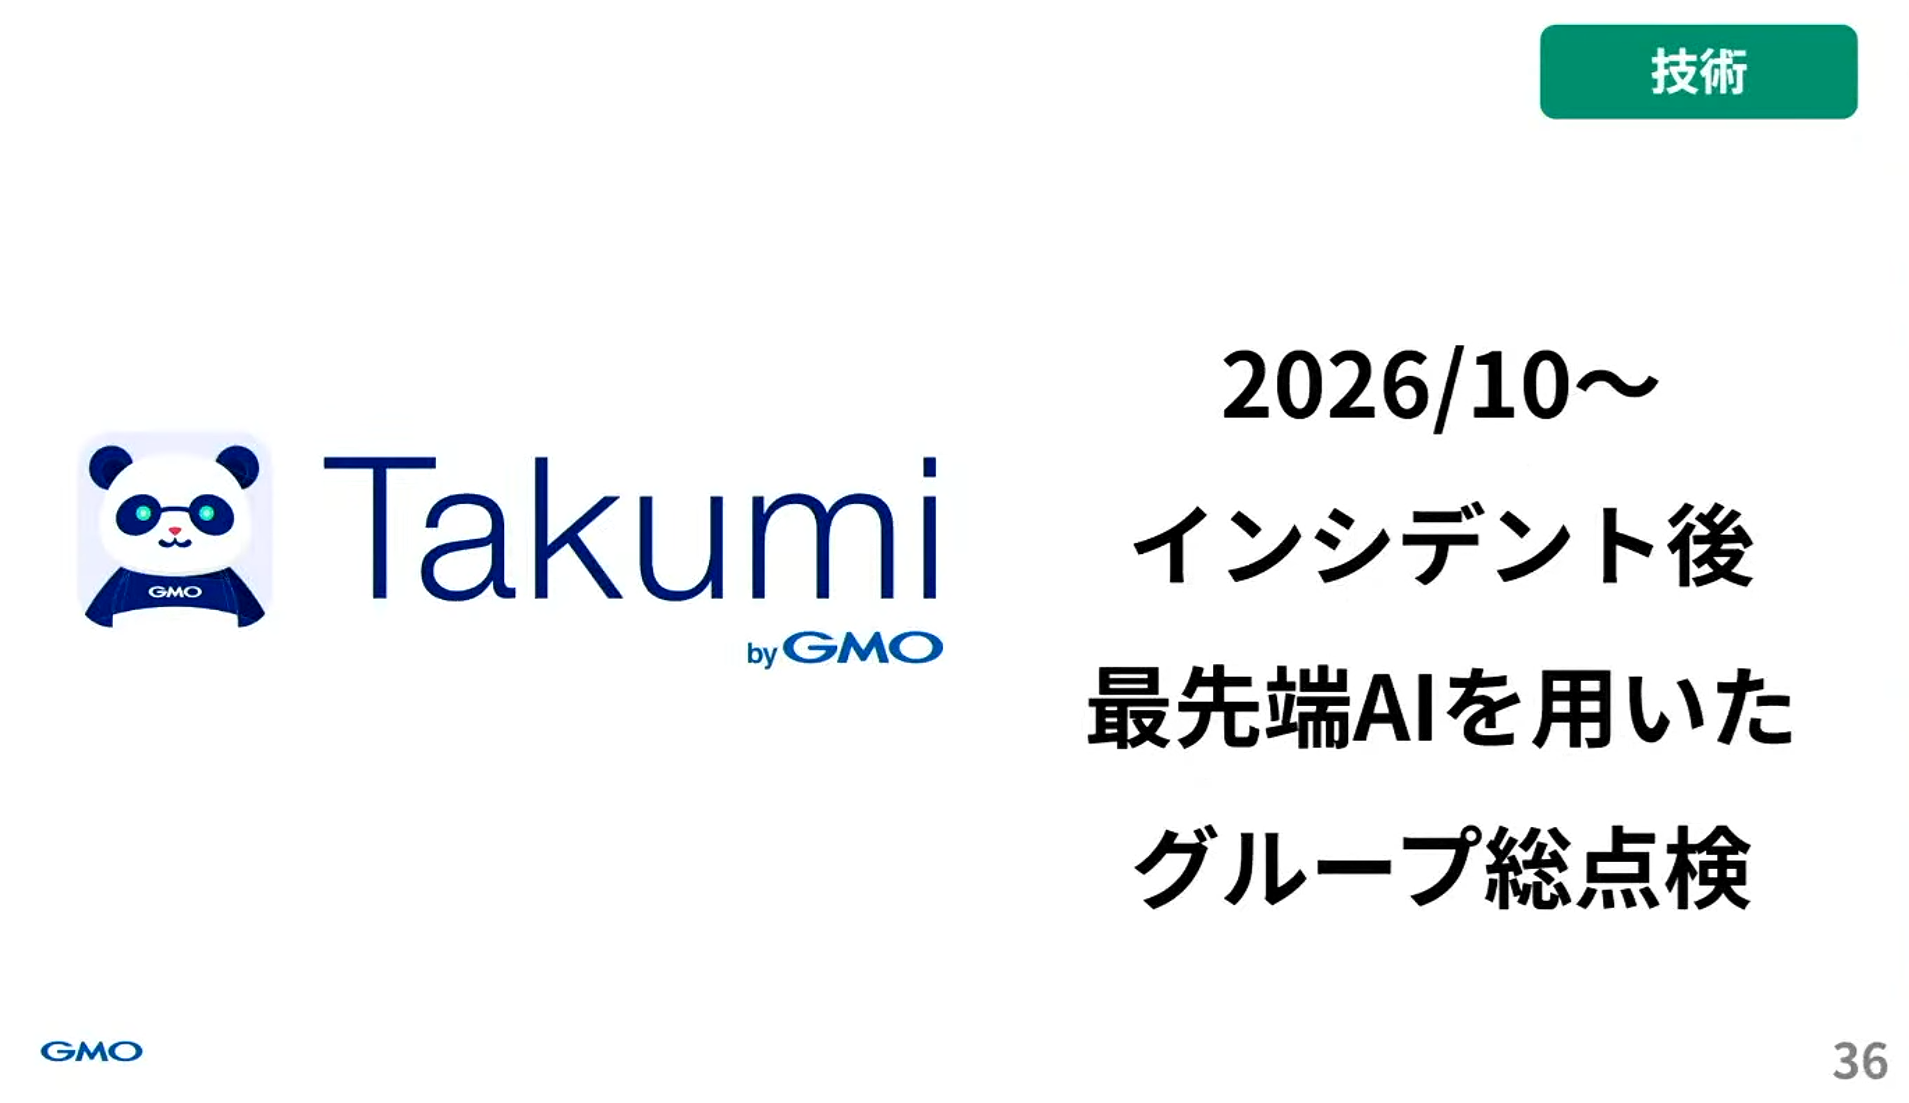
そして今年10月インシデント後の取組として今回の事案を受け、最先端のAIエージェントを使ってグループ全体の総点検を進めております。
こうした対策をしていながら今回の事態が起きたことを大変重く受け止めております。現在は、被害の回復と拡大の防止に全リソースを注いでおります。これまでの取組の有効性につきましては、グループ全体としての関与の在り方も含めて検証を進めております。
説明会動画より引用
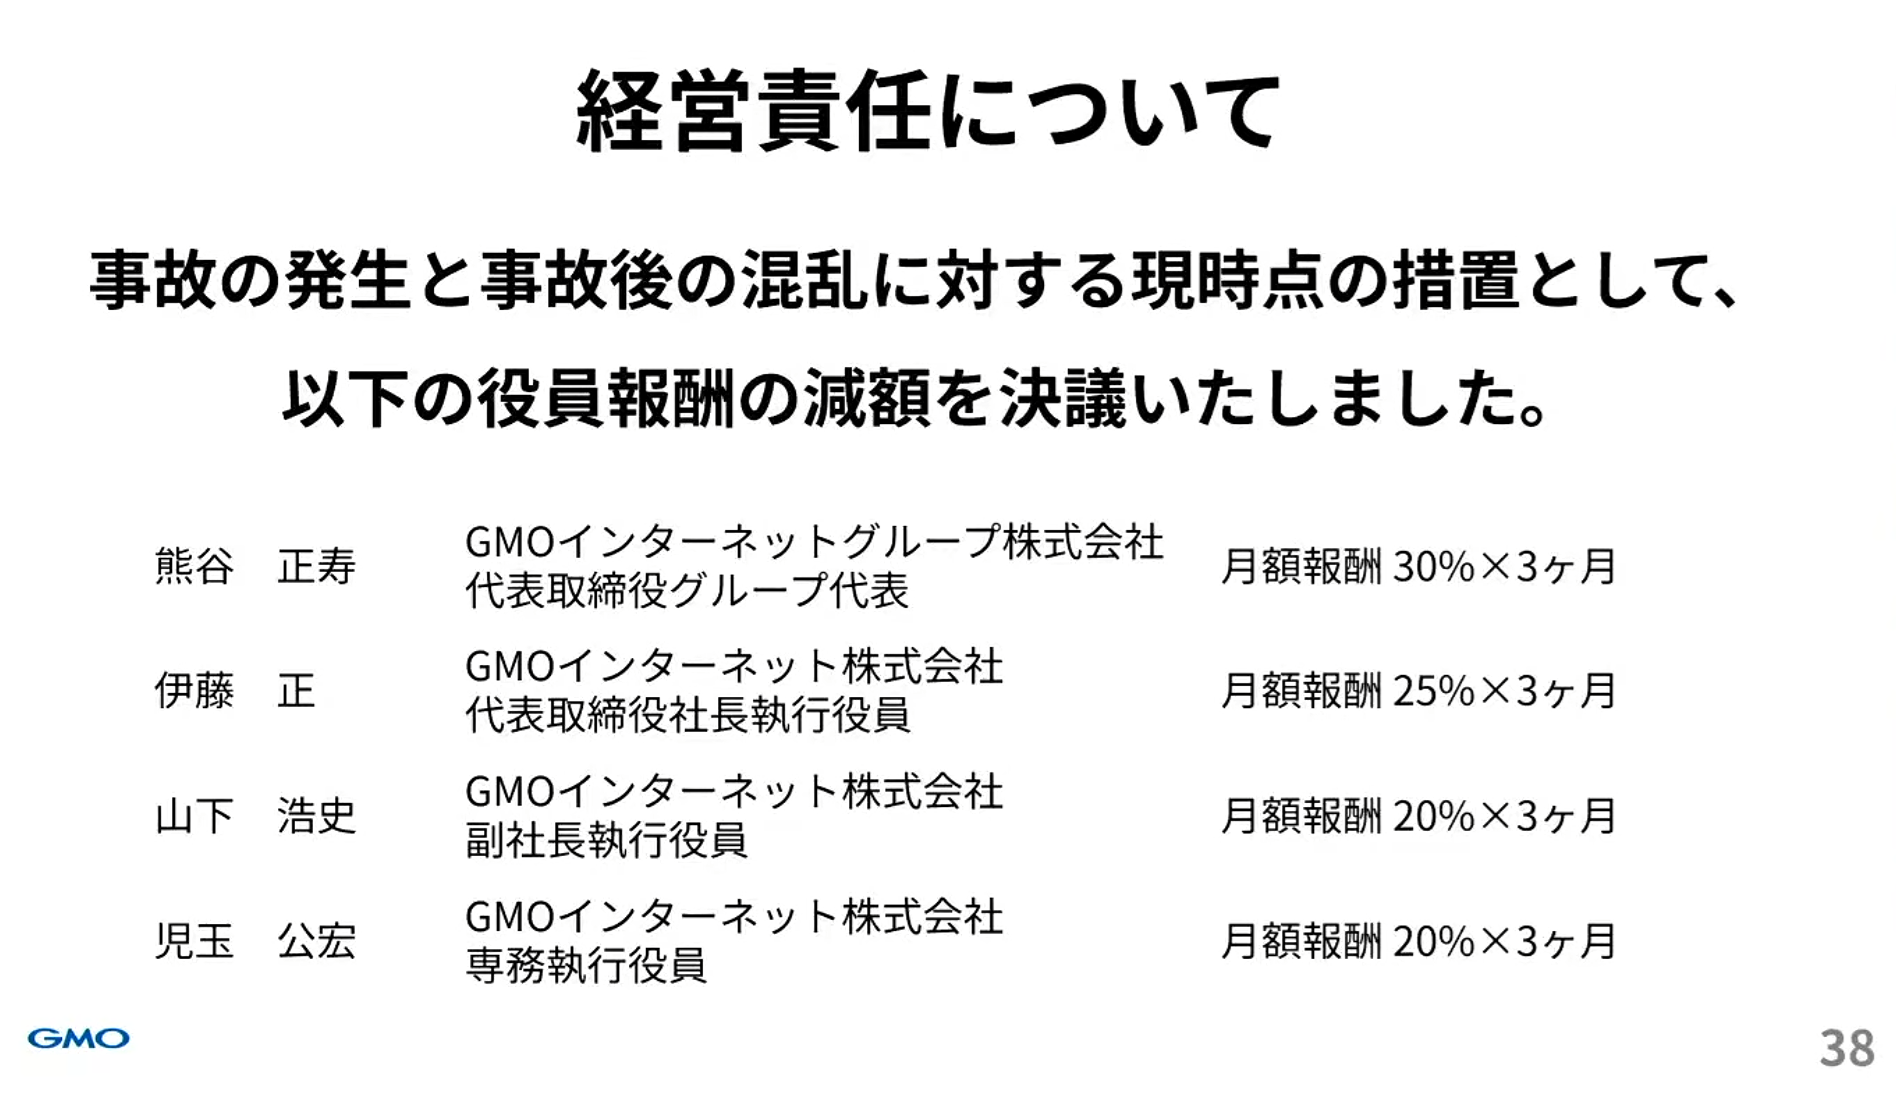
最後に経営責任についてです。今回の不正アクセスが発生し、お客様をはじめ、関係者の皆様に多大なるご迷惑とご心配をおかけしたことを厳粛に受け止め、本日の取締役会で役員報酬の減額を決議しました。内容はご覧の通りです。なお、今回の減額は今回の件が発生したことについての現時点の評価に基づくものです。先程の検証の結果も踏まえて改めて経営責任のあり方を検討いたします。
【二部】本件を通じて得た、知見についてのご説明
『熊谷』
≪私たちの姿勢≫
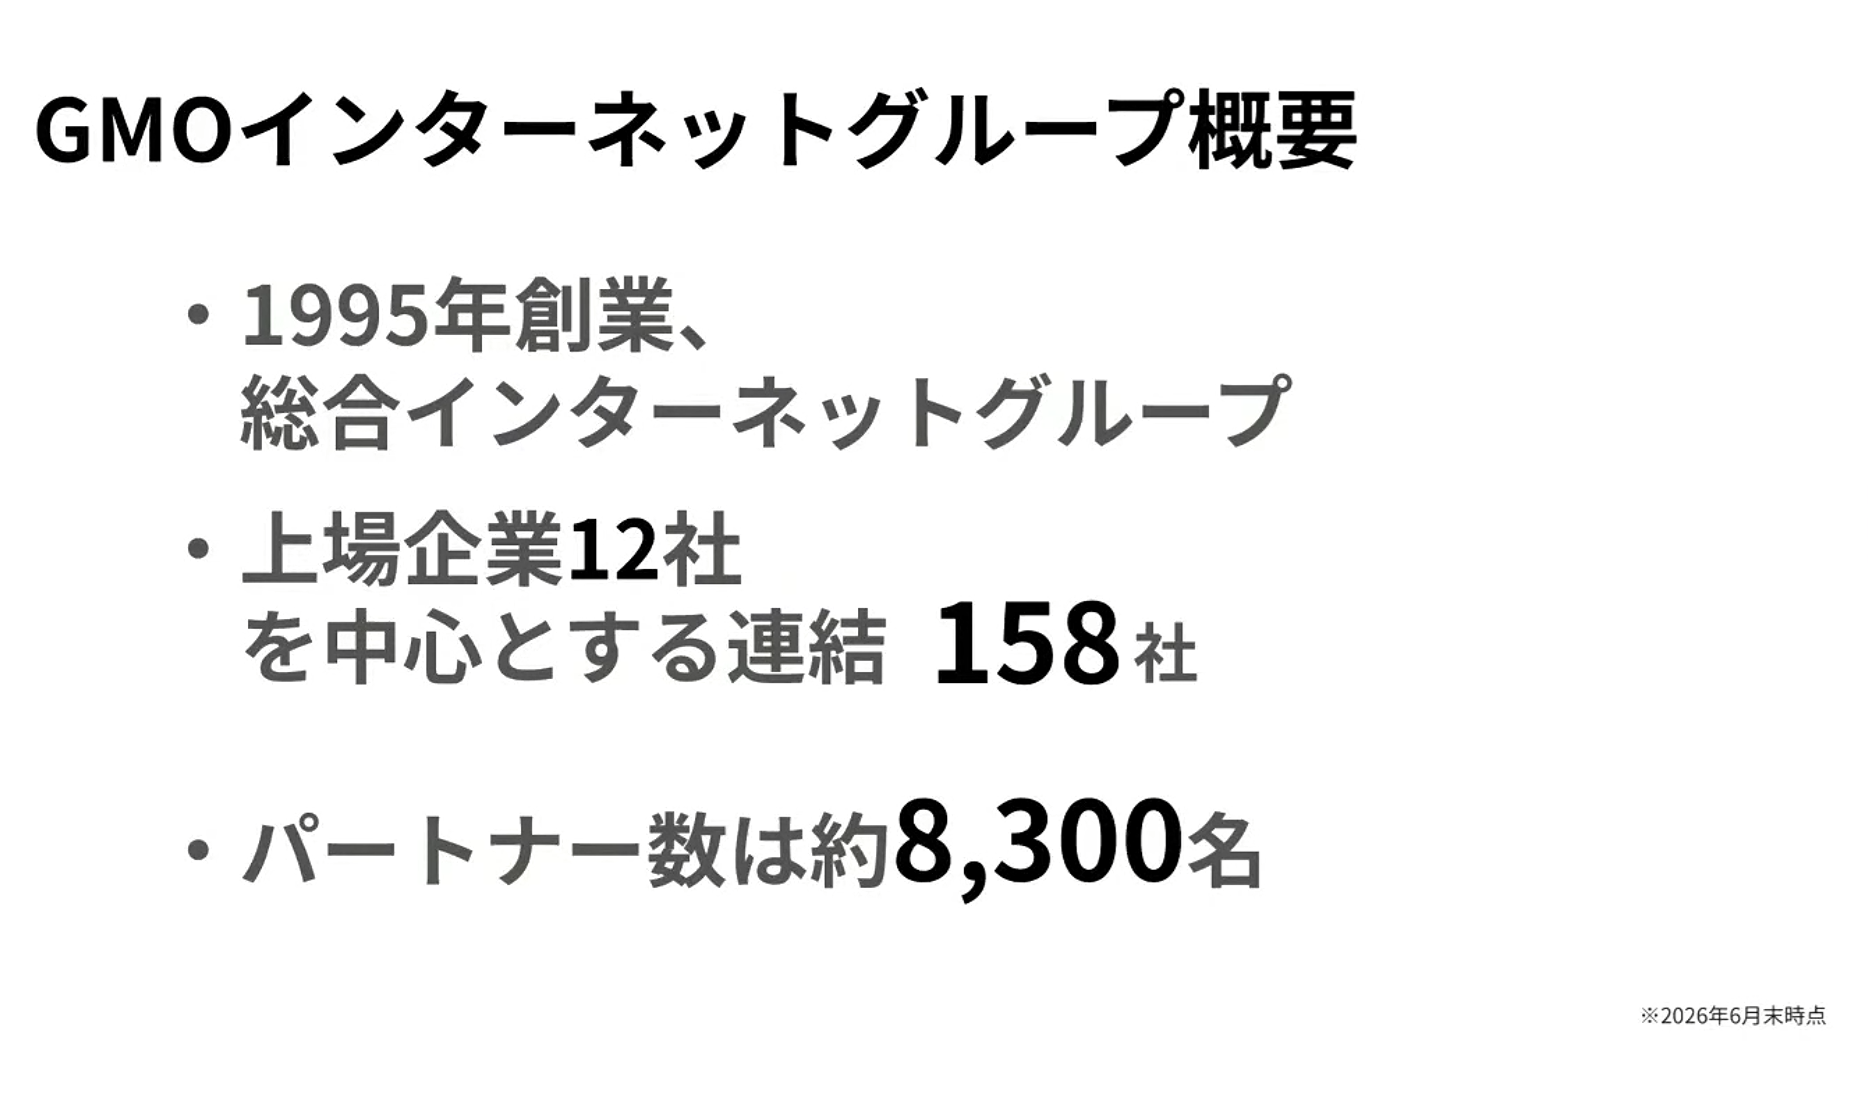
まず最初に、この事件におけます私たちのお客様に対する基本姿勢は「お客様に誠実に」です。私たちができることはすべて行いたいというふうに願っておりまして、少しでも信用回復につながるように、「全力で実行せよ。そして、この問題に関しては全グループ8300人、真摯に向き合い解決せよ。」と指示を出しております。私(熊谷社長)は現在63歳でございますが、この産業1995年から事業を開始しています。従って事業者としては31年間この産業に関わり、自分でこの産業を仲間と共に、世の中のためになる素晴らしいツールとして、残して行きたいと信じ、真摯に事業に向き合ってまいりました。私たちには先程、安田がご説明いたしました、GMOイズムという社訓がございます。この中ですべての目標はお客様の笑顔であり、その笑顔を見て、私たちは誇りを持ち、その笑顔の循環で、目的ではなく結果としての利益で株主様も笑顔になると31年間ずっと言い続けてきました。私は31年間一度も「儲かる・儲ける」と言ったことはありません。パートナー8300人にご確認ください。お客様に喜んでもらいなさいと。だからい地番いいサービスを作りなさいと。そう言ったこと以外ございません。改めまして私どものことをご存知でない方も多数この中継をご覧になっていると思いますので。
説明会動画より引用
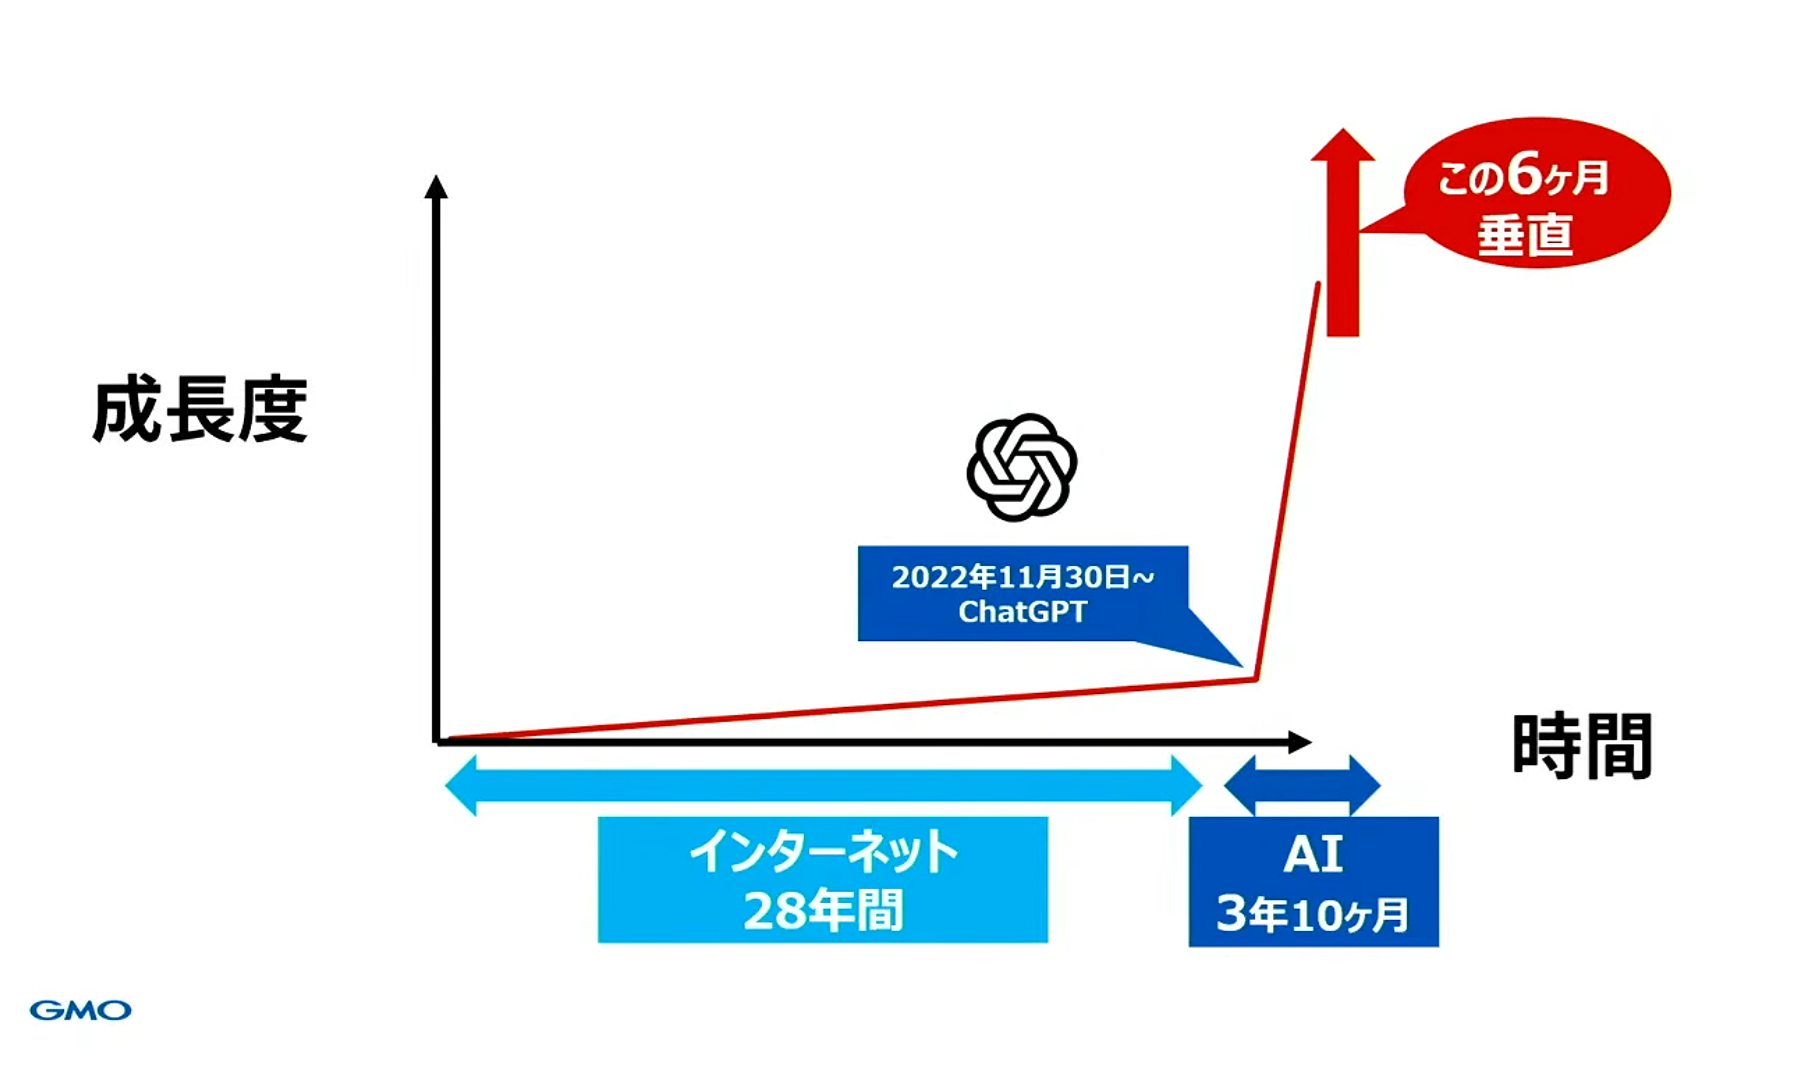
私どもはネット産業において最も古い会社の一つです。現在上場企業12社を中心とした158社で構成されております。社員さん、これは禁止用語です。上下関係がある言葉を私どもは禁止用語にしております。子会社も禁止用語です。グループ会社、世で買収とかM&Aという言葉がありますが、私たちはそれは仲間づくりと呼んでおりまして、社内ではそのような上下の目線がある言葉は一切禁止しております。よって社員さんのことはパートナーと呼んでおります。パートナーは現在8300名です。ご覧のようなインフラの金融事業も行っておりますが、ネット証券、仮想通貨交換所、ネット銀行など金融事業も行っており、ネットのインフラ事業に置きましてはご覧のような商材で皆さまがGoogle Japan、Yahoo Japanをご検索頂くとその8割ぐらいのウェブサイトには私どもの商材をおいていただいています。セキュリティ事業におきましては、サイバーセキュリティ事業は先程の安田がご説明した通りです。しかしながら、暗号化の事業、認証局という皆さまのスマートフォン、パソコンからサーバーまでを暗号化しているHTTPSのSの文字がついております事業に関しては2003年から参入しております。23年前でございます。23年前から私は自分が作ってきたインターネットが多くの方の笑顔に資する安全で安心なインターネットになってもらいたいと心の底から思っておりまして、事業として一度も「儲かる・儲ける」という言葉を使ったことがなく、お客様のために情報を守れと言い続けてまいりました。私が認識しているインターネットの現状と課題を皆さまにご説明させてください。自分たちのことを棚に上げるために申し上げているのではありません。皆さまお気づきの通り、情報漏洩が毎日です。イギリスの警察のデータでは正直に情報漏洩を公表している会社は6%だそうです。これはイギリスの数字ですけれども、氷山の一角が、今、皆さまに報道されている情報漏洩ということです。なぜこんなことが起こっているのでしょうか?皆さま、今回の私どもの件ではありません。言い訳をしているつもりは一切ないです。今回の件は私どもの先程説明した通りの内容です。でも、毎日、情報漏洩のニュースが流れているのは、AIの発展が原因であります。これは私が感じていることで統計データに基づくものではありません。定量的ではなく、定性的に私が感じている、この業界の変化を皆さまにご理解いただきやすくするためにグラフにいたしました。
説明会動画より引用
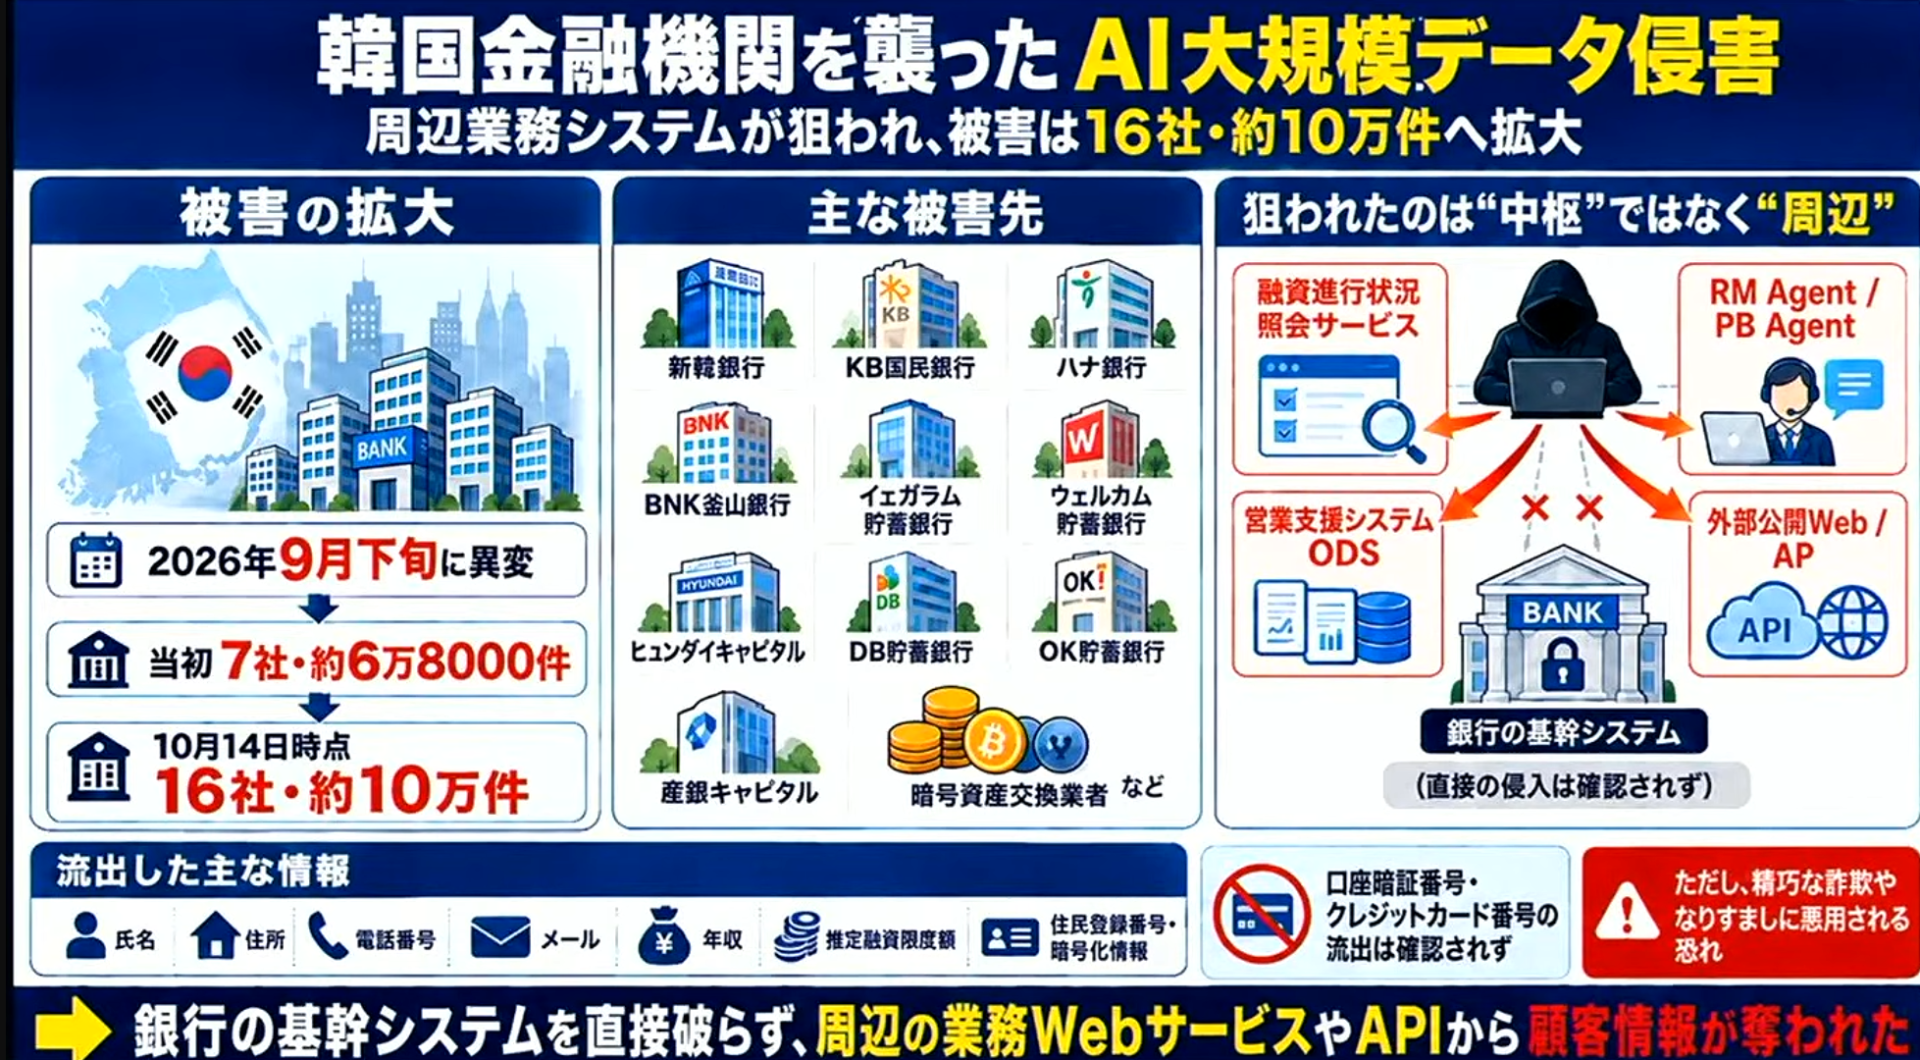
31年間ずっと二桁成長をこの業界はしてまいりました。ところが、2022年11月30日、オープンAI社がChatGPTをリリースしてから角度が変わったことを認識いたしました。我々の業界は流行りすたりが非常にあります。みんながあのサービスは伸びると言ったものが、そのうち消えたり、あのサービスはぜんぜんダメだよといったものが来ない来ないといった未来があっという間に来たりするのが我々の業界です。私はこれはどちらかなと当初思っていました。11月30日にリリースされ、1月に入り、2月に入り、私はとんでもないことが起こっているのではないかと思うようになってきました。年明けからAIに真摯に取り組みなさいと全軍AIに切り替えるんだというふうにパートナーの皆さんにお話をし、様々な施策をしてまいりました。このスピードが二次曲線にかわり、今感じているスピードは曲線ではありません。垂直です。日進月歩ならぬ、秒針分歩というようなイメージ感でおります。特にこの半年間、激しいスピードで変わっています。理由は、AIがAIを開発しているからです。最初の27年間は人間がコーディングをしていました。2022年から3年間は人+AIがコーディングしていました。今はAIが自らコーディングし、エンジニアさんはそれを監視している立場にかわったわけです。この先どうなるのかというと、私たち人間は食べなければいけない、寝なくてはいけない。一日24時間もおそらく創造的な活動に費やせる時間は3分の1位なんでしょう。AIは電気をつないでおけば24時間です。この段階で、もはや、時間効率が3倍になっています。私たち人間はコピーができません。AIはコマンド一つでコピーができます。計算リソースさえあれば、サーバーですね、計算リソースがあれば、無限大に増やすことができるのです。もはや、スピードの障害になっているのは人間という時代が訪れました。いつも皆さまのAIも皆さまの指示を待っているはずです。ここ最近はAIエージェントが出てきています。エージェントは寝ている間も動く、優秀なパートナーあるいは皆さまの優秀なプライベートな秘書さんのような役割をしています。このまま、この先、人類はこの垂直に向き合っていかなければならないという時代を迎えております。さらに、AIは電気が通じているすべてのものに組み込まれ、社会と生活の基盤になってまいります。つまり企業も人も社会もすべてこの垂直にスピードをあわせないといけない時代が訪れたという認識をしております。一番最初にこのスピードにあわせたのは犯罪者です。犯罪者たちがこの便利なツールを使い、皆さまの生活や企業や社会を脅かしているのです。だから私たちは一歩たりとも犯罪者にお金を払うことはしないと。彼らの最大の目的はお金です。助長するようなことはしません。永久に支払わないと申し上げたのはそういうことです。皆さま、このグラフィックレコードは、先日韓国の銀行を襲ったハッカーの手口、被害を一枚にまとめました。
説明会動画より引用
私ども、金融庁さまの指導のもとに銀行の免許を頂いています。当然社会の信用のベースですので、私ども全グループ、150近いグループの中の銀行証券仮想通貨はセキュリティレベルが高いです。それはどの国でも一緒です。その銀行が16社、10万件のデータです。韓国の銀行がですよ。本丸の現金には到達できなかったようですが、銀行のお客様の個人情報が10万件漏洩しています。なぜこんなことが起こっているのか、ご説明します。
説明会動画より引用
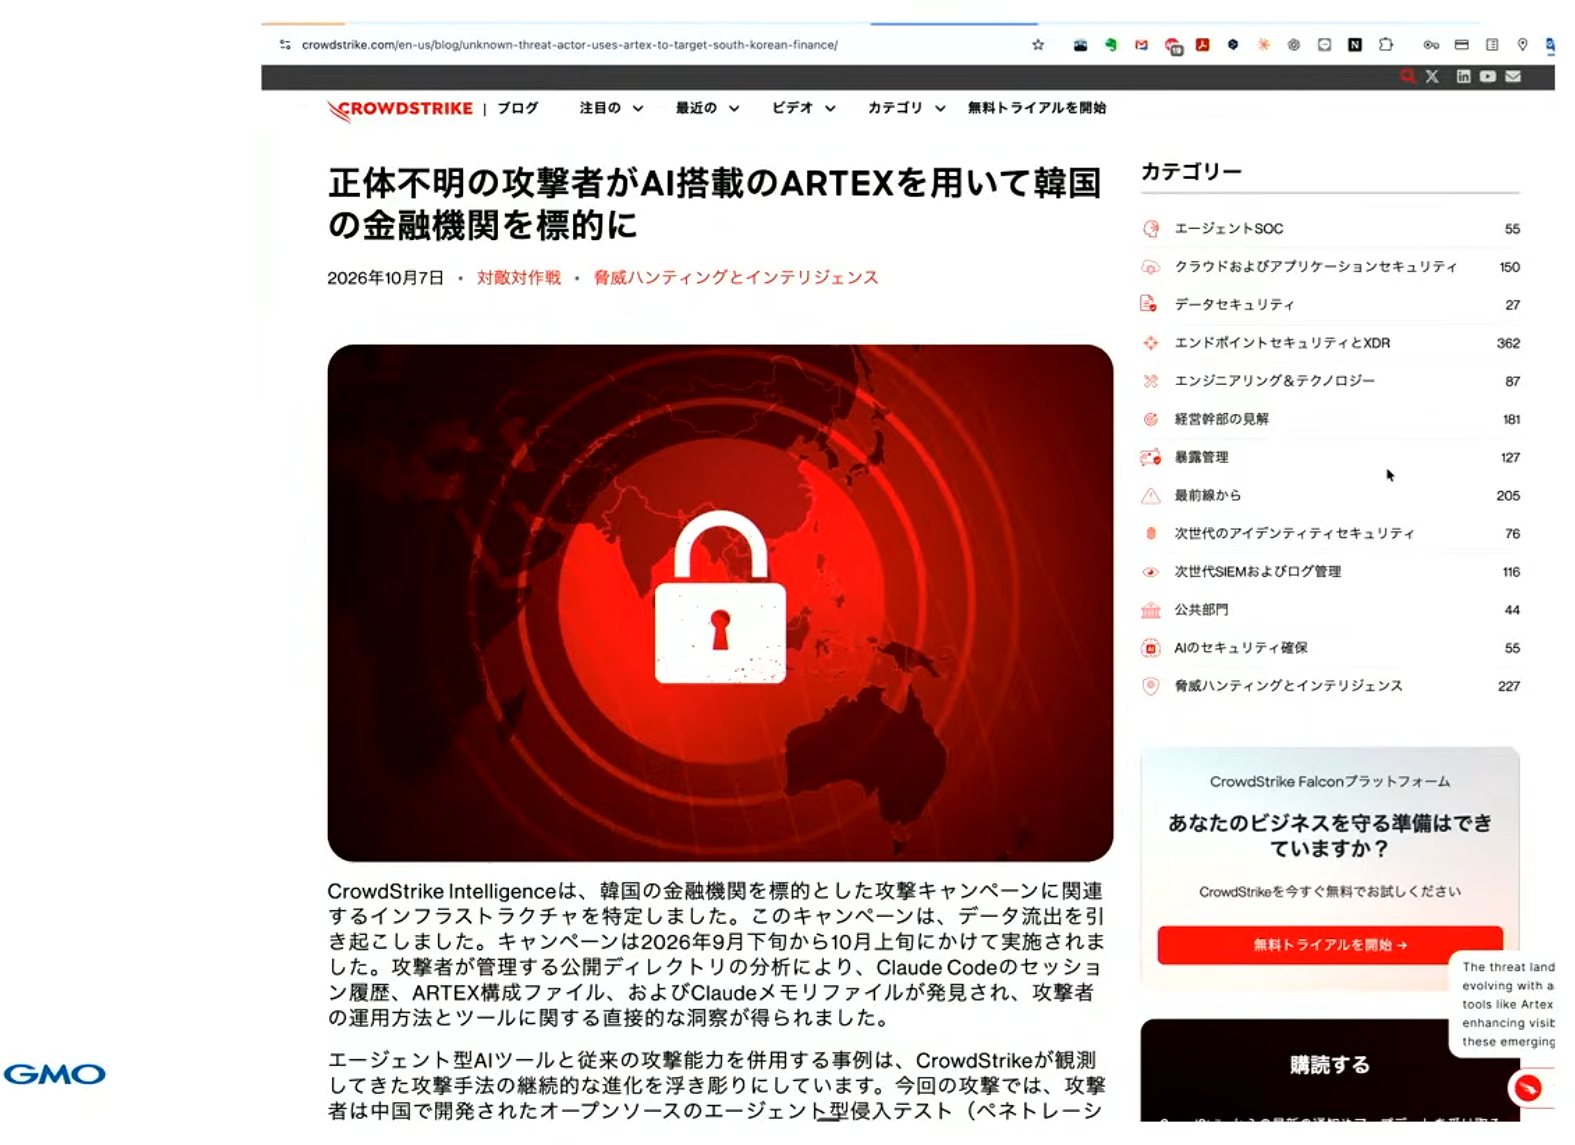
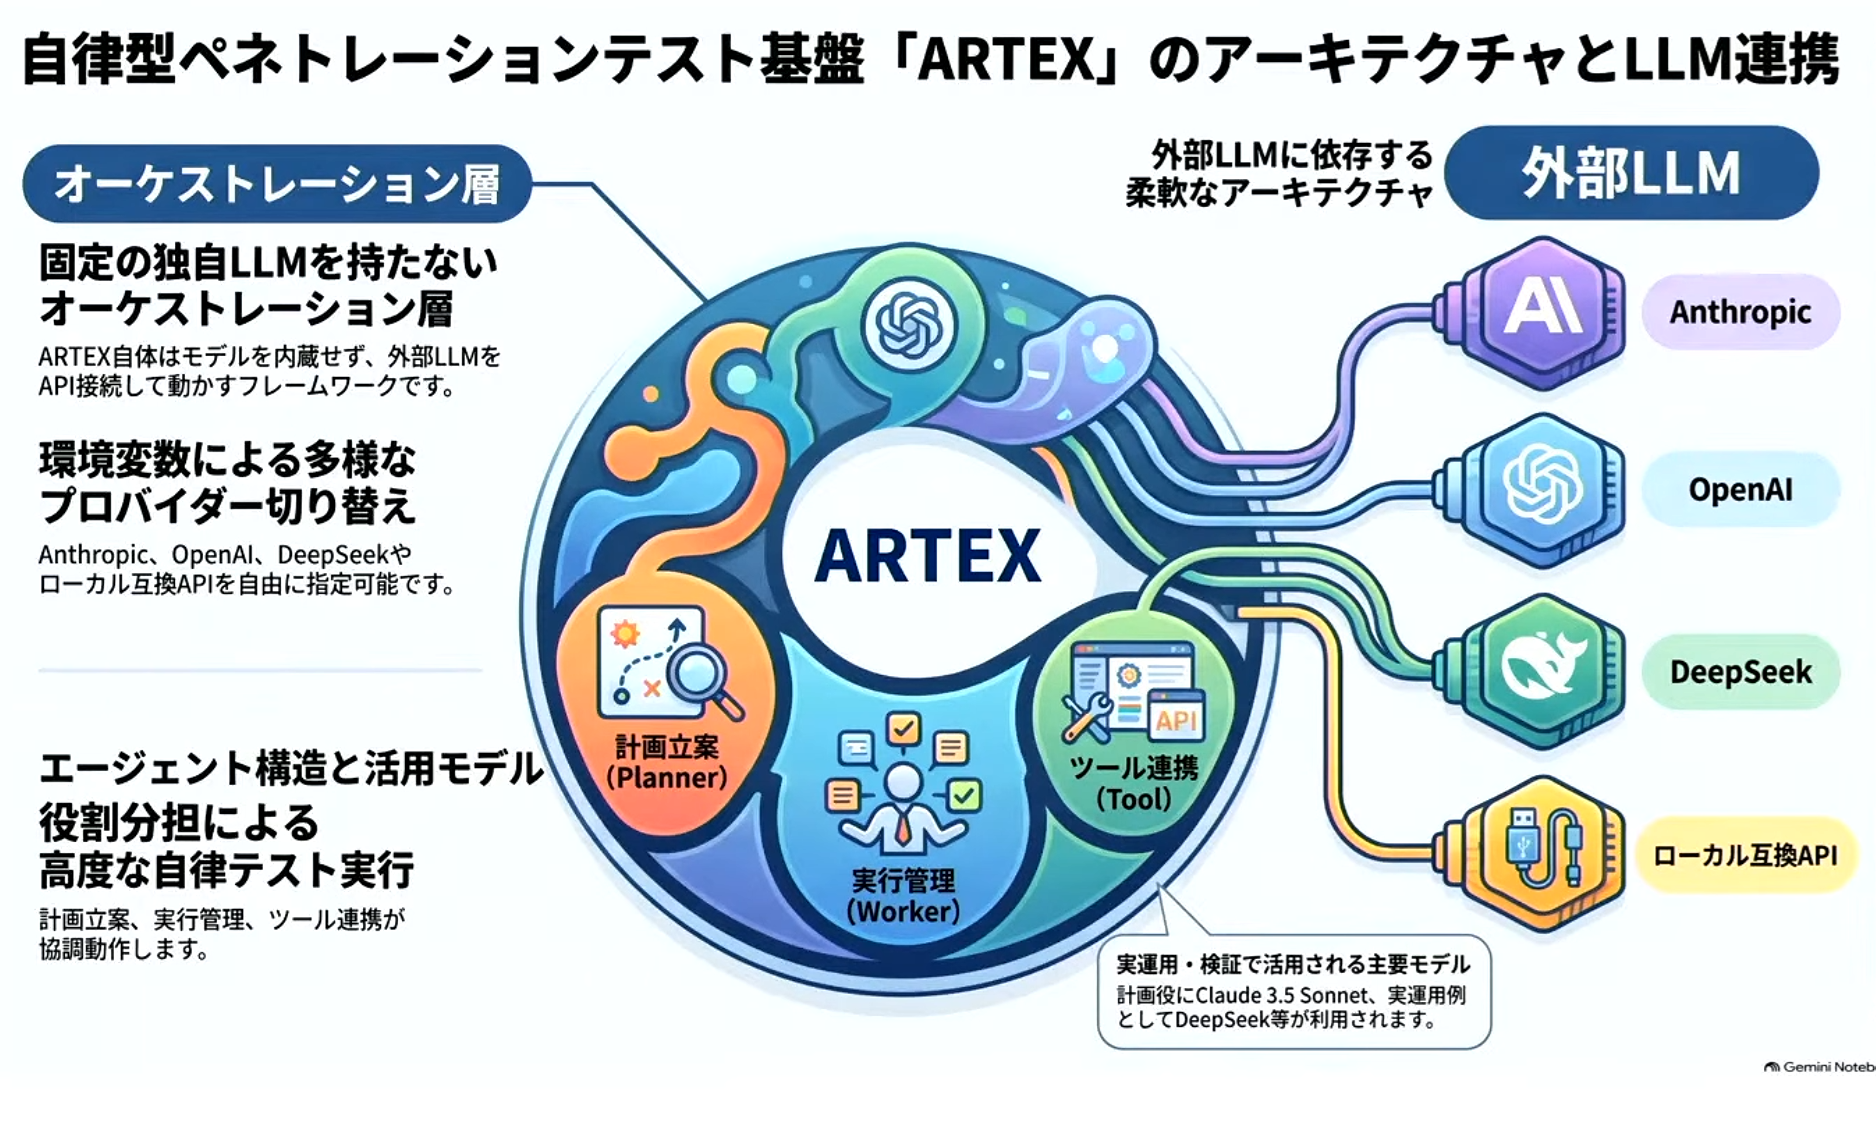
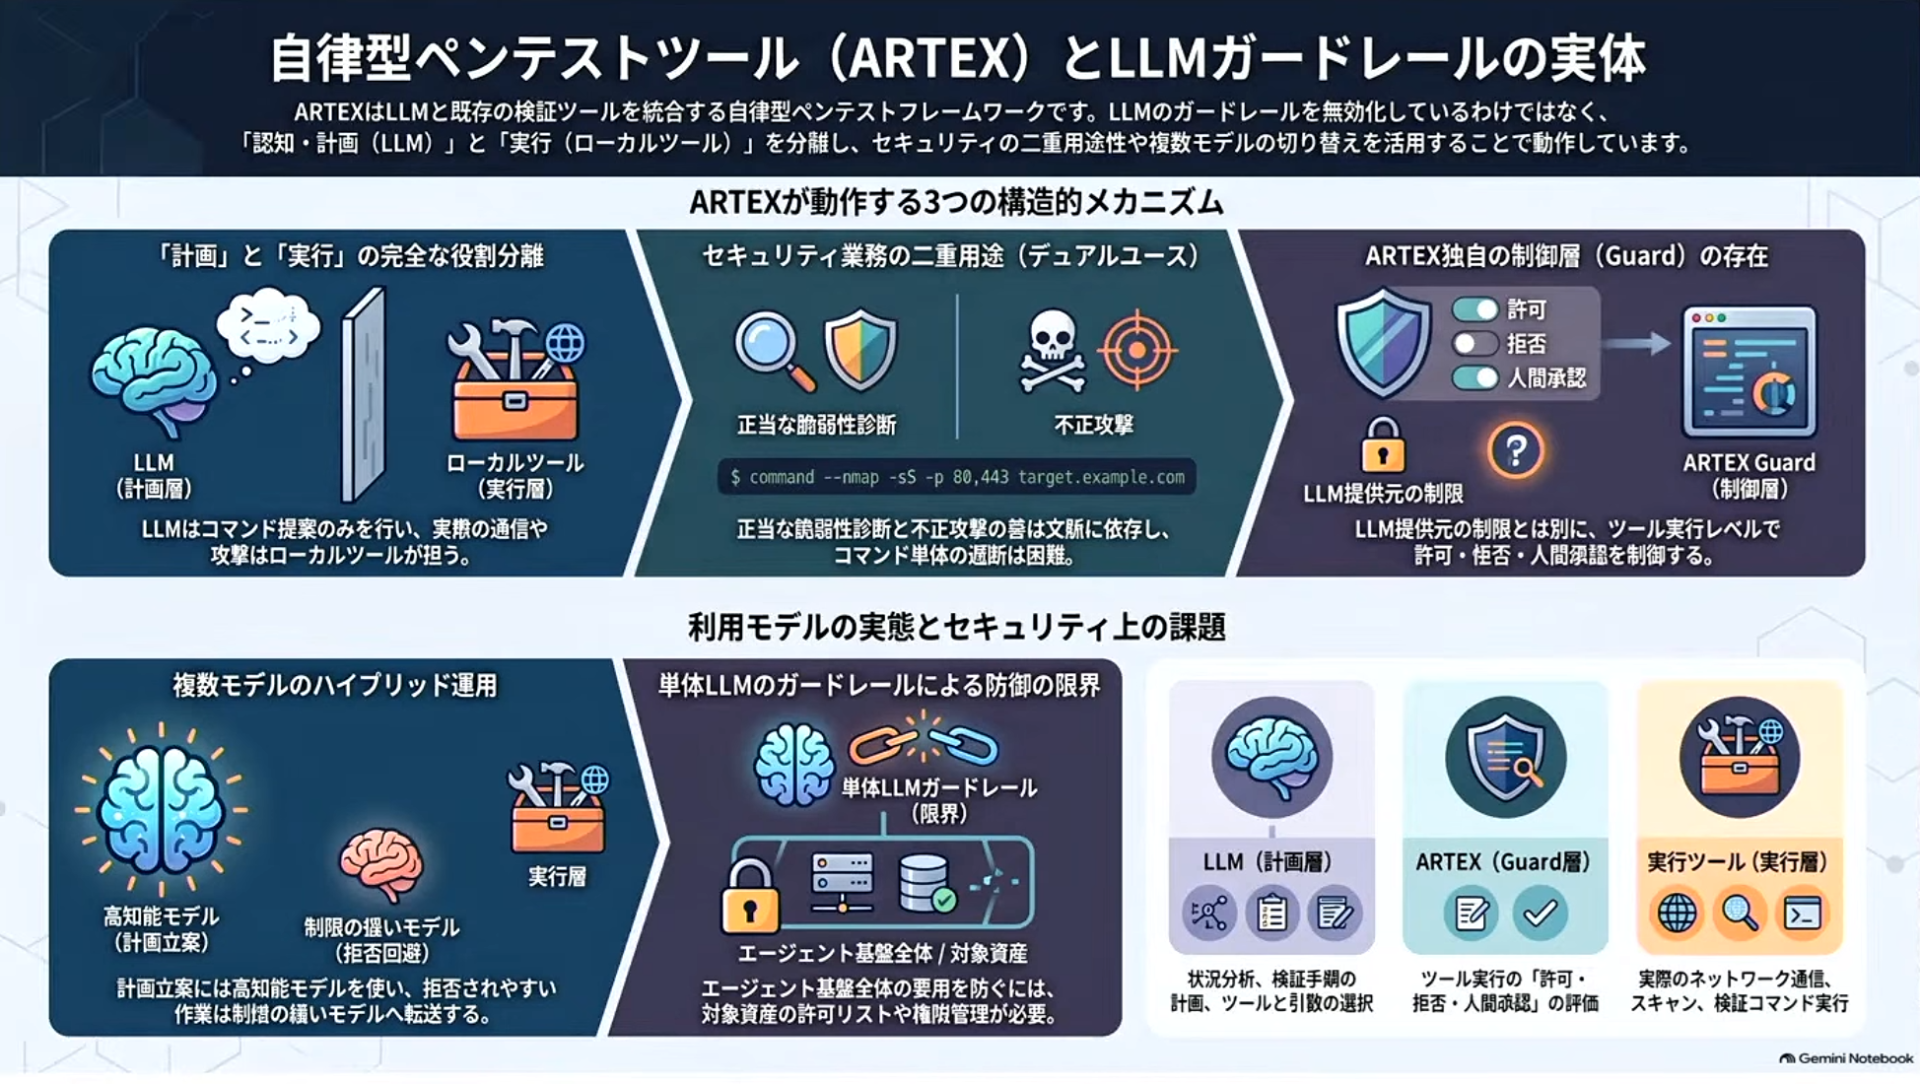
皆さま、ARTEX(アルテクス)という言葉をお聞きになられたこと、ございますでしょうか?これはもとはと言うと脆弱性診断のためのツールでした。中国のエンジニアさんが開発し、平和利用のためのツールでした。これはそのコントロールパネルです。仕組みを簡単にご説明いたしますと、アルテクスは複数のAIを組み込むことが可能です。
説明会動画より引用
AIは西側の3大AIと言われているような、いわゆるクローズ型のAIです。クローズ型というのはAIの中身に触れないという各社がAIを作っておりまして、私たちは使うだけというのがクローズ型です。GoogleさまのGEMINIとか、アンソロピック社のCLAUDE、オープンAIのChatGPT。これが、世界で、今は我々の業界では3大AIと言われまして、クローズ型の代表例です。あと、世界にはオープン型のAIというものもございます。オープン型というのは計算リソースさえ持っていれば自分でAIの中身を改造できるというのを、オープン型と言っております。サーバーがあればそのサーバーの中にAIを自分でコピーして自分向けのAIにすることができるということです。アルテクスはAIを次々と切り替えることができるツールなのです。AIには回答しないルールがあります。例えば人に人を傷つけるようなものを作りたい。どうやったらそういう悪いことができるんだという質問をするとAIは、業界で言う、ガードレールに従って、「そのようなご質問はお答えできません。」そういうふうに回答いたします。そういう使い方をしているアカウントは繰り返し使えばアラートがあがって、アカウントbanというのが業界の常識です。
説明会動画より引用
ところがオープン型のAIはガードレールが緩い、あるいは自分で改変が可能です。そしてそれらAIを組み合わせてクローズとオープンのAIを組み合わせて、攻撃するために、相手のサーバーに入るために弱点をAのAIが、BのAI、CのAI交互にオーケストレーションしているのが、このアルテクスです。ガードレールにぶち当たったら、次のAI、次のAI、次のAIというように相手の弱点、穴を探し続けるのがこのアルテクスになります。韓国の銀行を襲ったのがこのアルテクスだということが我々の調査でもわかっておりまして、このアルテクスを作った人が、Git-Hubというエンジニアさんがたちがソフトウェアと置いておくサービスがあります。そこから悪者に使われているから、もう削除すると言って削除したのですが、時すでに遅し、12000亜種コピーされて12000件も世界中に拡散して、本来平和のためのツールだったのが悪いことをするために改造されて、今やちょっと知識があれば、高校生でも、下手すると中学生でも攻撃者、ハッカーに、犯罪者になることができるツールがこのアルテクスです。それどころがこれを見本に同じようなツールが複数開発され、世界中を流通しているというのが今のインターネットです。皆さん、この今年ではなくて、この垂直に変わった今年ではなくて、昨年度以前の数字です。犯罪者が侵入してから発覚するまでに1年かかっています。侵入に気づいてから正直に公表するまでに2ヶ月というのが統計データです。つまり情報漏洩はかつては14ヶ月開示にかかっていました。今年の夏以降激増しています。これは主にみんな上場企業ですよ。システム投資している上場企業です。皆さん、一般の会社よりも正直だ。上場企業だから当たり前ですね。正直だし、投資もしているし、動きも早いです。それでも、この情報漏洩の毎日。どこかの会社が毎日、情報漏洩です。私は今この社会的混乱はまだプロローグでしかないと大変な危機感を強めております。
≪反省・結論≫
説明会動画より引用
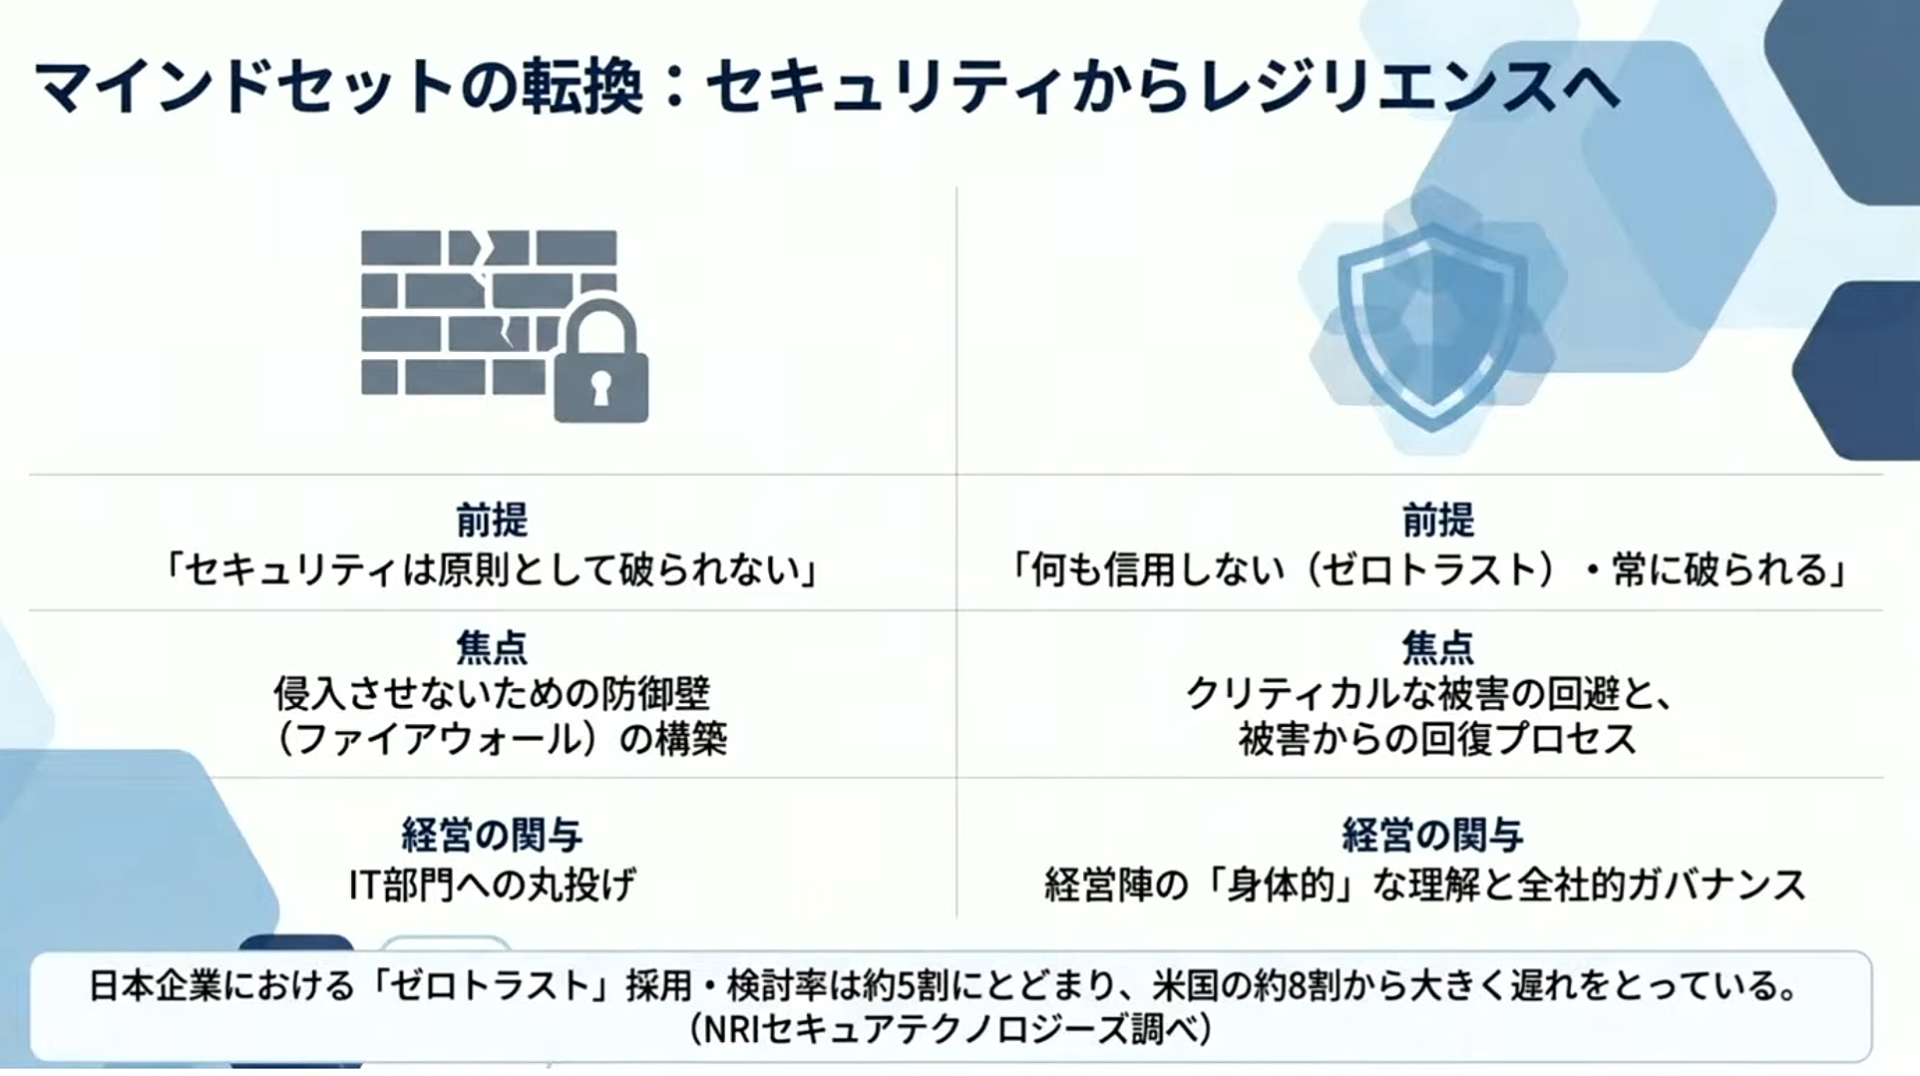
私どもはサイバーセキュリティという言葉を自ら使い、お客様にも説明していました。私どもの業界ではゼロトラスト、何も信じないゼロトラスト。そしてセキュリティは10年以上前からレジリエンスという言葉が使われてました。これは侵入したから侵入を防ぐことはできないが、いち早く食い止めいち早く回復するという考え方でございます。私ども自身がレジリエンスに変わらなければいけなかった。これが遅れていたということが最大の問題点でセキュリティ企業から、レジリエンス企業、そして、日本の企業の皆さまのお手本になれるようなレジリエンス企業にならなければならないというのが今回の反省でございます。
説明会動画より引用
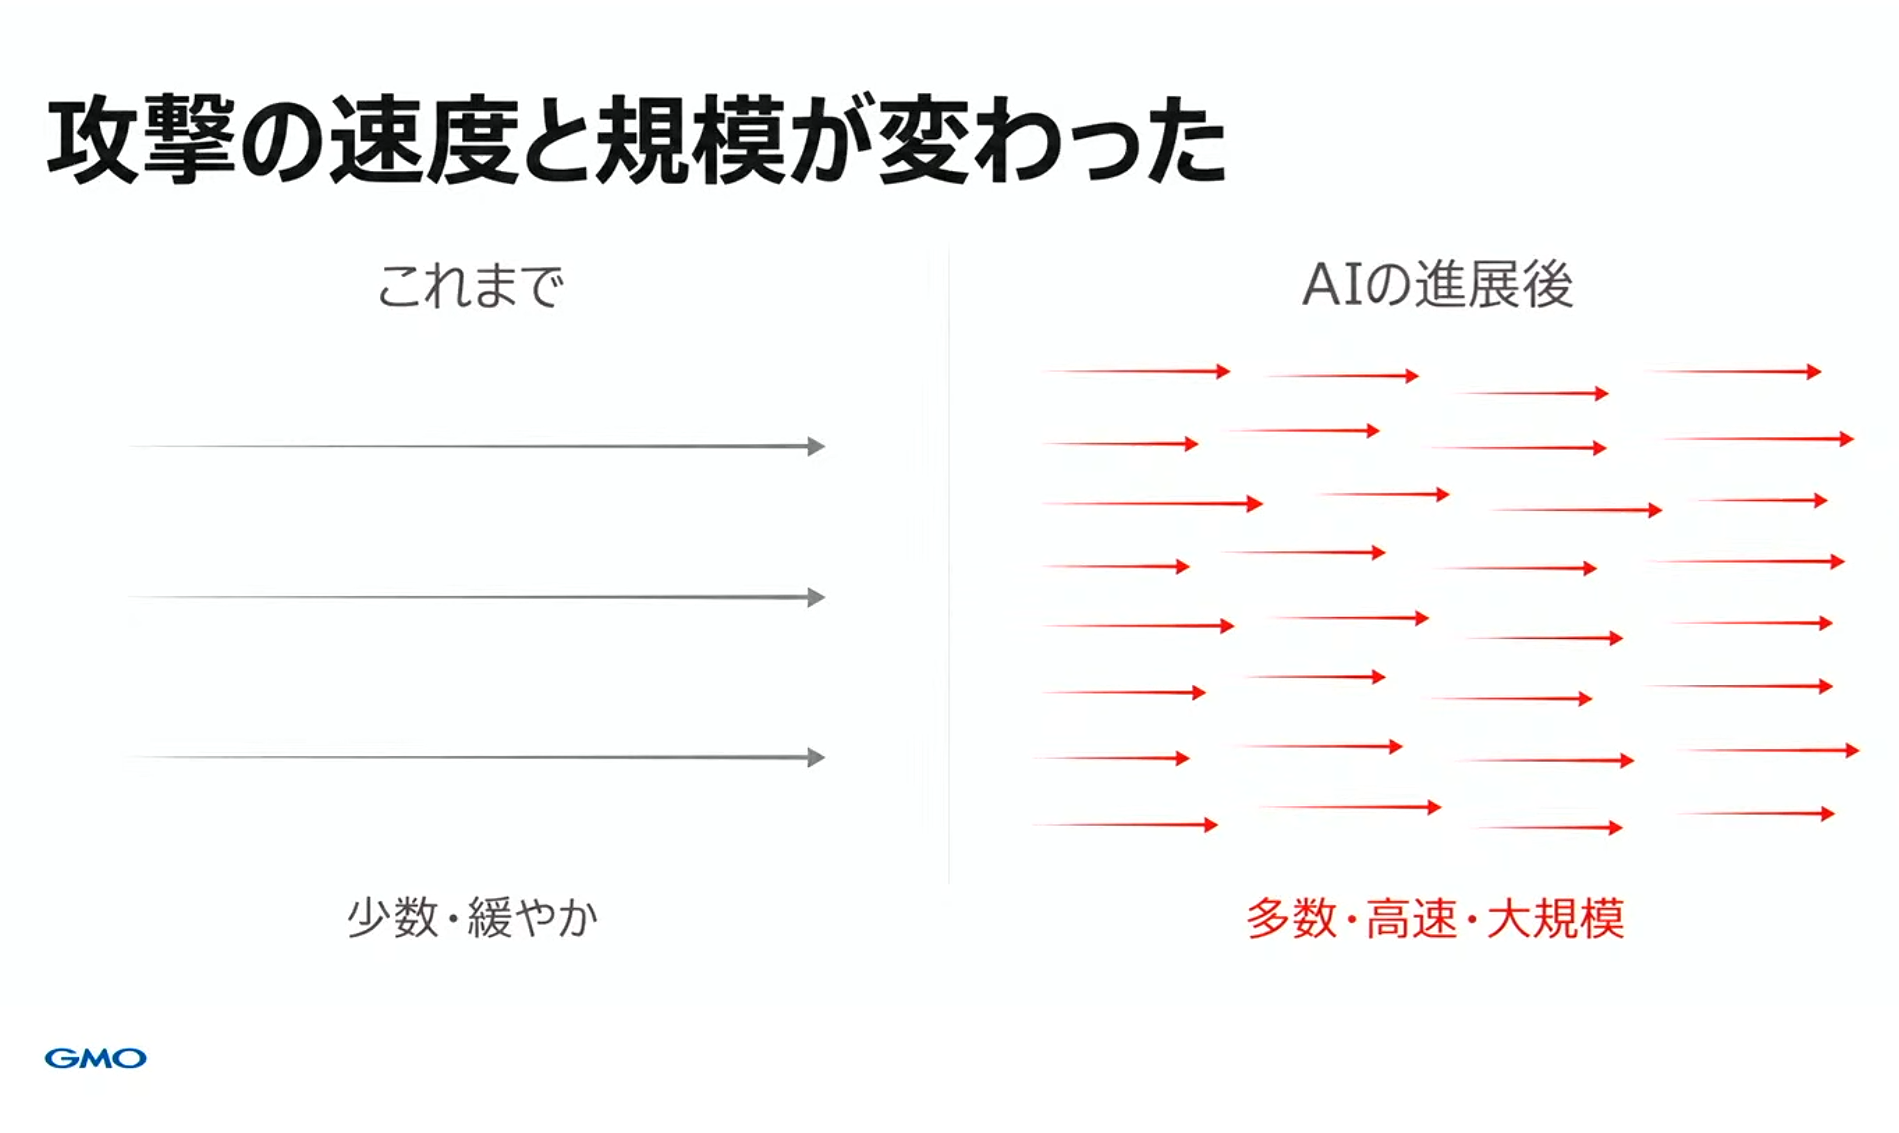
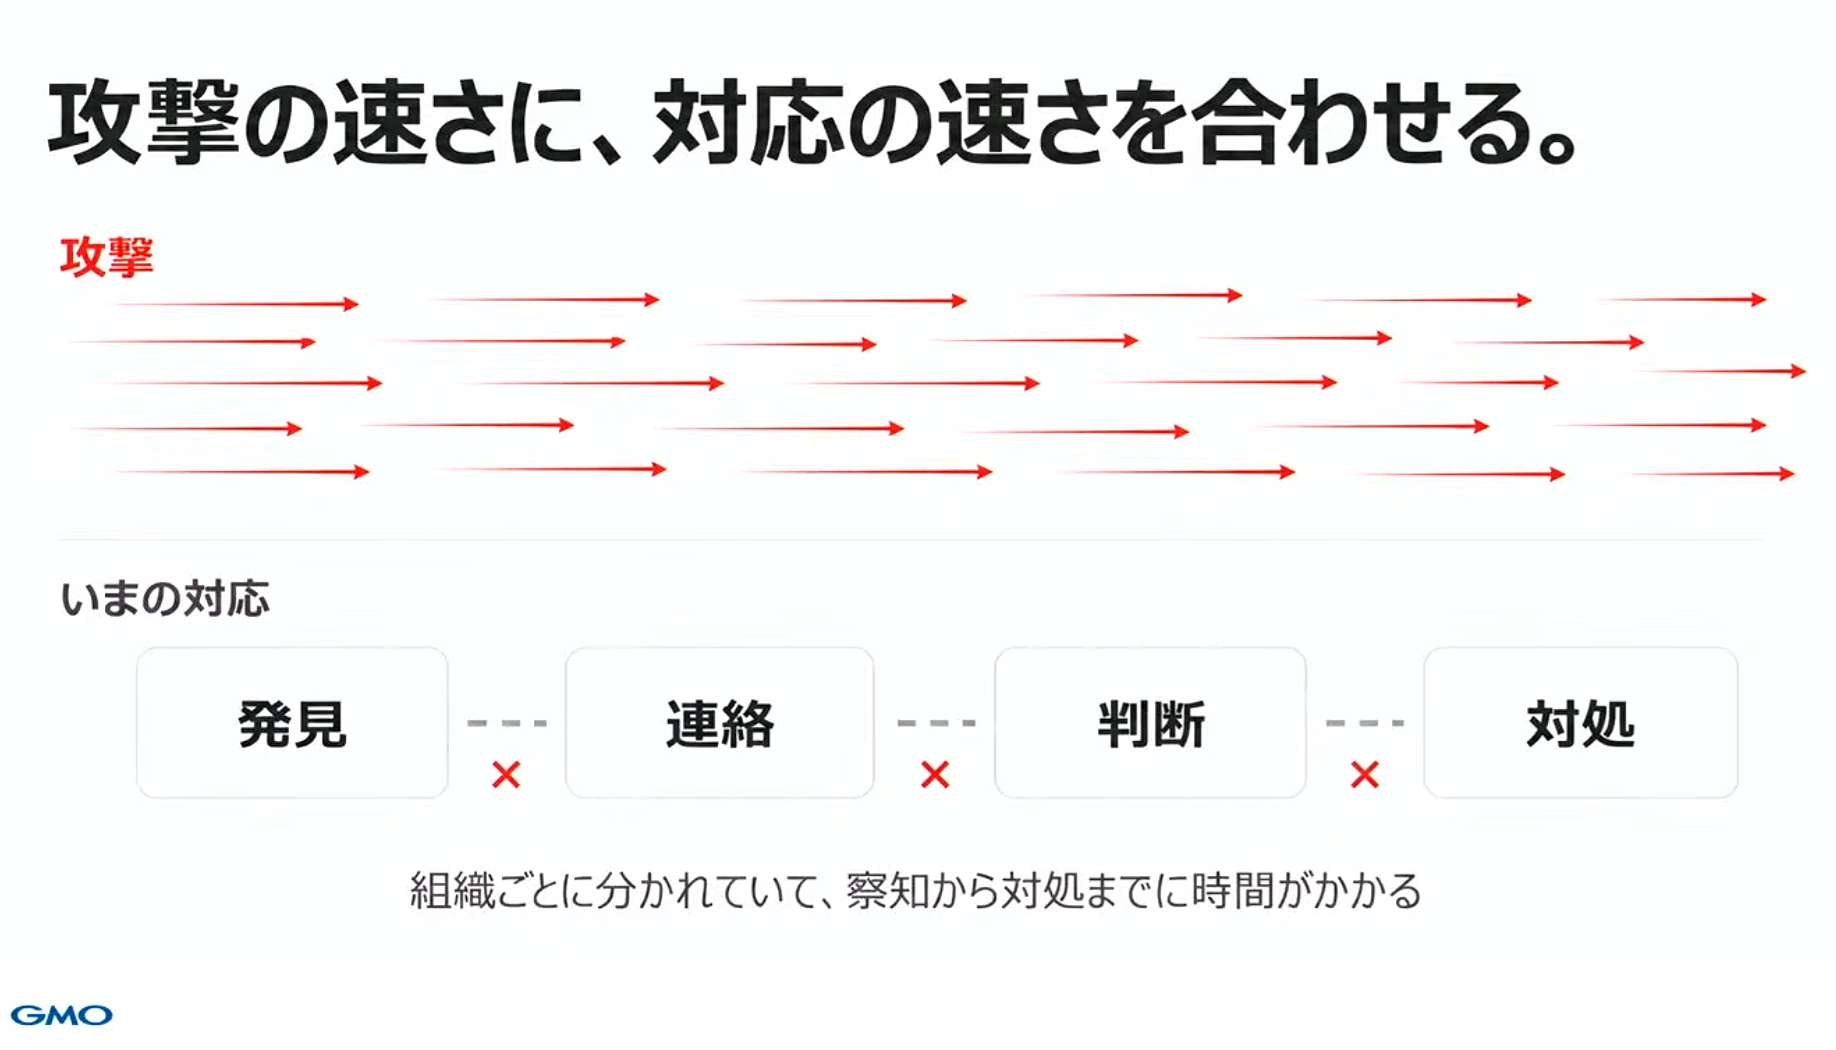
皆さま、犯罪者の攻撃は以前は拳銃でした。今は機関銃です。戦争に例えると以前はピンポイント爆撃でした。今は絨毯爆撃です。テロに例えるなら今は無差別殺人です。社会はこれに対応しなければなりません。人も企業もそして政府も、このスピード。これに合わせられなければ、犯罪者の汚染でインターネットが使えなくなってしまいます。皆さまの武器のペンはこの事実をお書きいただき、人や企業やそして国家がこのスピードに合わせられるように変化を促していただきたいと願っております。
説明会動画より引用
自分の失敗をお客様に迷惑をかけて、その話をするつもりは1mmもありません。ただ、私の感じていることを、31年間、63歳の歳で31年間、つまり、人生の半分をこのインターネットに捧げ、このインターネット、人々の日本の宝物として、キレイにしてから死んでいきたいと思います。こんな犯罪者のツールになっているインターネットのまま、この業界から撤退し、あとは任せたよなんて言えません。僕は命をかけてこの産業を多くの方の笑顔野ツールにしてから死ぬつもりです。
【三部】質疑応答
※質疑応答の中で、顕著な話をピックアップしました。
≪熊谷社長の警笛≫
サイバーイージス(危険なIPからのアクセス(VPNを含む)を遮断する構想)で、日本を守る必要がある。総務省が犯罪IPを止められる。法律を変えるべき。20分間で、1兆円の仮想通貨被害があった。社会がこのスピードに勝たなければならない。社会の仕組みを変える必要がある。
Views: 32